Nieuwe functies in het ATO- en OMP-dashboard van de web INKY
Het nieuwe dashboard van de ‘ INKY ’ introduceert een uniforme triagepagina en een nieuwe integratiepagina voor ‘ SaaS Alerts ’ (en Kaseya SIEM). Daarnaast bevat het nieuwe functies, zoals volledig configureerbare ATO-detectie zonder dat daarvoor een SIEM-integratie nodig is, bescherming tegen uitgaand verkeer met ‘Approve & Encrypt’-acties en op afbeeldingen gebaseerde DLP-scans.
Triage-pagina
Op de nieuwe Triage-pagina worden de beoordeling van detectieresultaten en de afhandeling van meldingen op één plek samengebracht.
- Bij elk bericht wordt een uitschuifbaar venster geopend waarin de volledige inhoud, signalen van bedreigingen en de knoppen voor goedkeuren/afwijzen worden weergegeven.
- In het overzicht van de bezorgtermijnen wordt duidelijk weergegeven wat er met een bericht is gebeurd, wanneer en waarom.
- Ontworpen om verdachte e-mails dagelijks te controleren zonder heen en weer te hoeven schakelen tussen pagina’s.
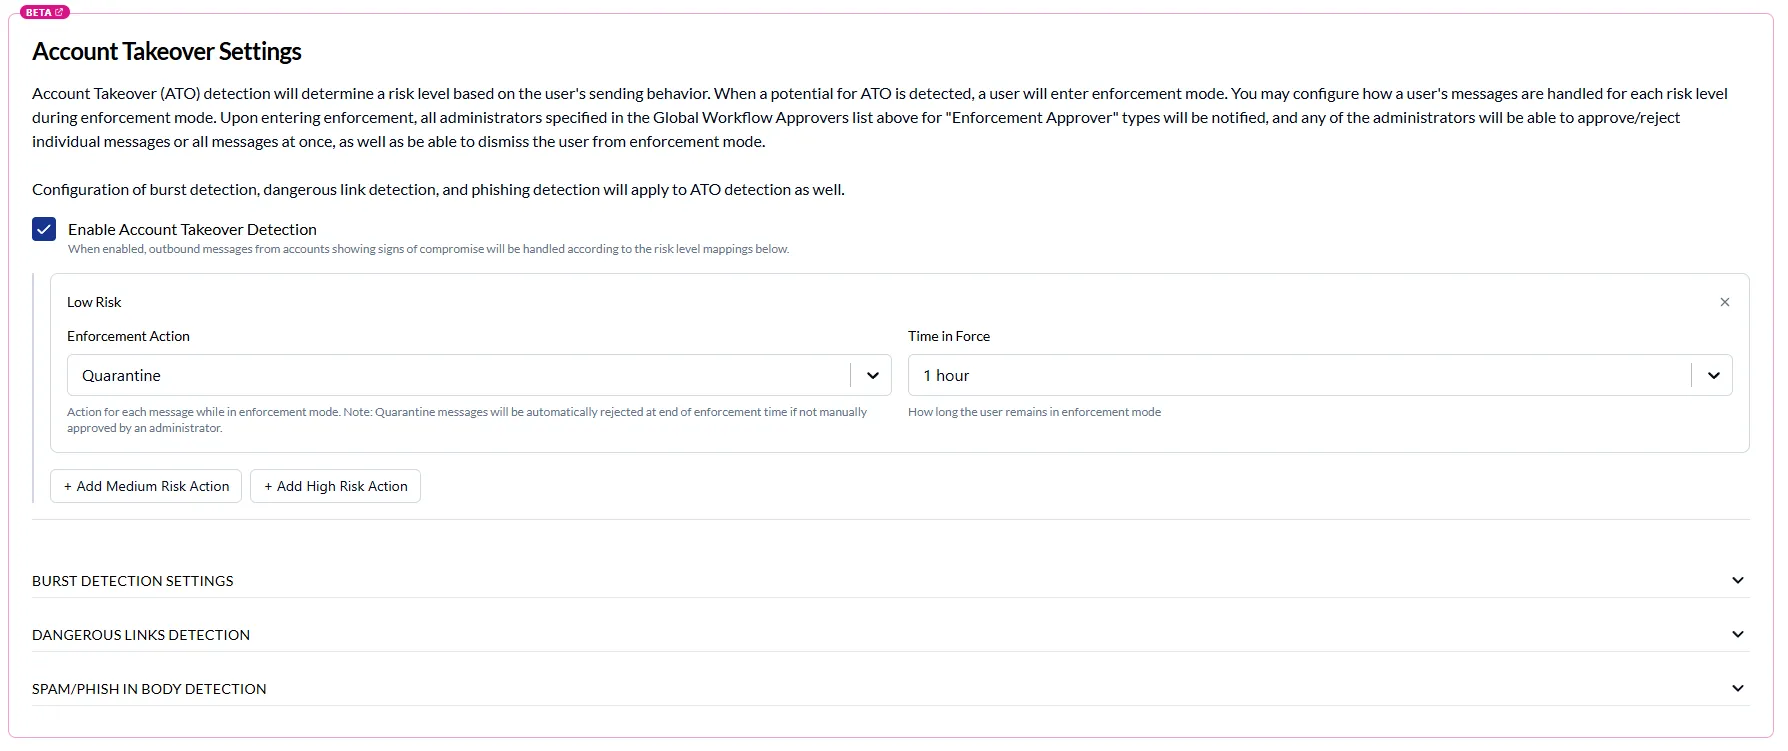
Detectie van account-overname (ATO)
De detectie en handhaving van ATO’s kan nu volledig via het dashboard worden geconfigureerd, zonder dat er een SIEM-integratie nodig is.
- Stel goedkeurders in, bekijk de gedetecteerde gevallen per bericht met de opties ‘goedkeuren’ of ‘afwijzen’ en zie precies welke regel en voorwaarde van toepassing waren.
- Detecties van gevaarlijke links en de tekst waarmee regels worden geactiveerd, worden direct in de tekst weergegeven, zodat beoordelaars met volledige context kunnen handelen.
- Bij elke detectie worden de handhavingsgeschiedenis en de leveringsstatus bijgehouden.
Goedkeuren en versleutelen
Uitgaande workflows ondersteunen nu de acties ‘Goedkeuren’ en ‘Versleutelen’.
- In quarantaine geplaatste uitgaande berichten kunnen worden goedgekeurd voor verzending, waarbij de versleuteling van de berichttekst automatisch wordt toegepast.
- Een nieuwe schakelaar op de pagina met uitgaande instellingen regelt de beschikbaarheid.
- Het workflowportaal geeft de juiste status weer voor ‘Goedkeuren-Versleutelen’-acties, van begin tot eind.
Pagina ‘Integraties’ met SaaS Alerts
Een nieuwe pagina ‘Integraties’ vervangt de oude pagina ‘Enterprise-instellingen’ en wordt geleverd met een SaaS Alerts (en Kaseya SIEM) integratie.
- Een stapsgewijze installatiewizard met realtime verbindingstest via webhooks.
- Instellingen worden overgenomen van bovenliggende organisaties, zodat partners deze eenmalig kunnen configureren en vervolgens naar lagere niveaus kunnen doorvoeren.
- Achter Kaseya-toegangsrechten verborgen.
OCR bij DLP-scans van uitgaande gegevens
Outbound DLP-scans kunnen nu tekst in afbeeldingen herkennen, waardoor gevoelige gegevens worden opgespoord die in schermafbeeldingen en bijlagen zijn verwerkt en die voorheen wellicht onopgemerkt bleven.
Eén compleet platform voor IT- en beveiligingsbeheer
Kaseya 365 is de alles-in-één-oplossing voor het beheer, de beveiliging en de automatisering van IT. Dankzij naadloze integraties tussen cruciale IT-functies vereenvoudigt het de bedrijfsvoering, versterkt het de beveiliging en verhoogt het de efficiëntie.
Nep-voicemails, echte malware: een kijkje achter de schermen van een SVG-smokkelcampagne met 26.000 e-mails
Nu downloaden
Wat onderscheidt 's werelds beste MSP's van de rest?
Nu downloaden
Beveiligingsuitdagingen bij Microsoft: hoe u uw bedrijf, gegevens en identiteit kunt beschermen
Ontdek de grootste beveiligingsuitdagingen van Microsoft en leer praktische strategieën om uw gebruikers, gegevens, identiteiten en bedrijf te beschermen tegen steeds veranderende bedreigingen.
Nu downloaden