Nieuw ‘ INKY ’-bedreigingscentrum
Het nieuwe INKY Threat Center, voorheen bekend als Triage, brengt wachtrijen die een beslissing vereisen samen in één werkruimte, waaronder gemelde e-mails, het verwijderen van berichten tijdens verzending, piekactiviteit en maatregelen tegen account-overnames. Elk met een realtime telling in de tabbalk, zodat u snel kunt doorklikken naar de specifieke wachtrij die uw aandacht vereist.
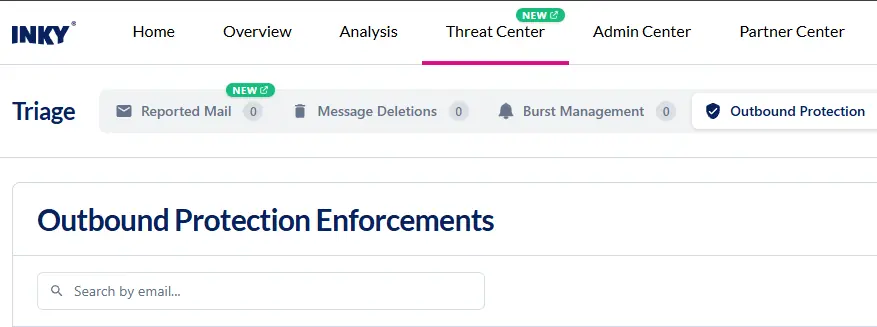
Afhankelijk van wat je team heeft ingeschakeld, kan Threat Center de volgende tabbladen weergeven:
Gemelde e-mail
Een wachtrij voor het beoordelen van door gebruikers gemelde e-mails, het bekijken van de redenen waarom ze zijn gemeld en het oplossen van de problemen.
- Gemelde e-mails worden per bericht gegroepeerd in plaats van één voor één weergegeven. Een bericht dat door meerdere mensen is gemeld, verschijnt nu in één rij, zodat je er in één keer actie op kunt ondernemen.
- E-mails met dezelfde bericht-ID en afzender worden eveneens gegroepeerd en kunnen als één groep worden verwerkt.
- Lees meer over 'Reported Mail'.
Verwijderde berichten
Verzoeken om het verwijderen van berichten tijdens de vlucht, met de bijbehorende status.
Beheer van pieken
Geeft weer welke gebruikers zich momenteel in de inkomende of uitgaande burst-modus bevinden en welke gebruikers worden verhinderd om de burst-modus te activeren.
Bescherming tegen uitgaande verkeer
Biedt een overzicht voor het monitoren en beheren van zowel actieve als historische handhavingsmaatregelen inzake account-overname (ATO). Het aantal actieve gebruikers waarop handhavingsmaatregelen van toepassing zijn, wordt op dit tabblad weergegeven; hiervoor is de bevoegdheid voor uitgaande beschermingsanalyse vereist.
- Omvat detectie van account-overname (ATO) en het monitoren van het verzendgedrag van gebruikers op tekenen van een gehackt account
- Het systeem beoordeelt uitgaande e-mail van elke gebruiker op basis van drie criteria: pieken in het aantal berichten, gevaarlijke links en spam- of phishing-inhoud. Zodra de score van een gebruiker onder de drempel voor laag risico komt, wordt de gebruiker in de handhavingsmodus geplaatst en worden de goedkeurders van ATO hiervan op de hoogte gesteld, zodat zij de berichten kunnen controleren en de gebruiker weer toegang kunnen verlenen.
- Wanneer voor een gebruiker handhavingsmaatregelen gelden, worden zijn uitgaande berichten afgeleverd, in quarantaine geplaatst of verwijderd, afhankelijk van de actie die voor dat risiconiveau is ingesteld.
- Meer informatie: Detectie van account-overname (ATO)
Door deze beveiligingsbeslissingen in één werkruimte samen te brengen, helpt Threat Center uw team om verdachte activiteiten sneller te beoordelen, dubbel werk bij het verhelpen van problemen te verminderen en consistenter te reageren op e-mailbedreigingen en gecompromitteerde accounts. Dit biedt u een duidelijker overzicht van actieve risico’s en maakt het dagelijkse beveiligingsbeheer eenvoudiger.
Lees hier meer over het gebruik van het nieuwe INKY Threat Center.
Eén compleet platform voor IT- en beveiligingsbeheer
Kaseya 365 is de alles-in-één-oplossing voor het beheer, de beveiliging en de automatisering van IT. Dankzij naadloze integraties tussen cruciale IT-functies vereenvoudigt het de bedrijfsvoering, versterkt het de beveiliging en verhoogt het de efficiëntie.
MCP versus API: wat is het verschil en waarom is dat van belang?
Ontdek de verschillen tussen MCP en API’s, hoe MCP voortbouwt op API’s zoals de Datto RMM API, en wanneer IT-teams en MSP’s de ene of de andere aanpak – of beide – zouden moeten gebruiken.
Lees nu
Wat is een MCP-server? Een handleiding voor MSP’s
Een MCP-server koppelt de AI-tools die u al gebruikt aan uw RMM-, PSA- en documentatieplatforms. Ontdek hoe MCP werkt, welke voordelen MSP’s hieruit halen en hoe u de beveiliging kunt waarborgen.
Lees nu