Regels voor blokkeerlijsten op organisatieniveau
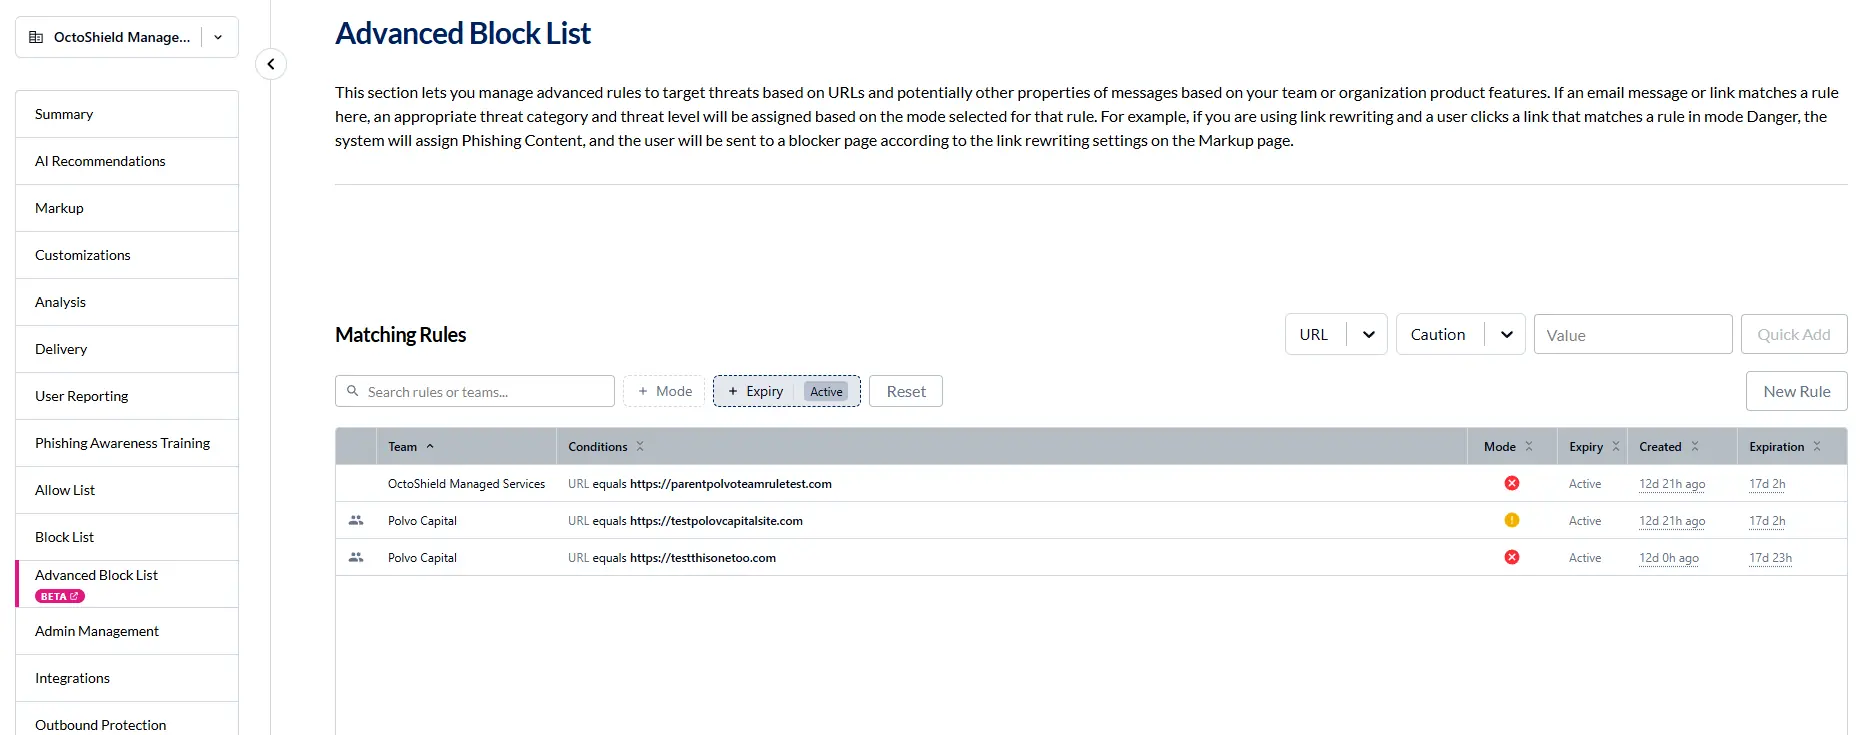
Zodra een organisatie is geselecteerd, toont ‘Advanced Block List’ nu één tabel met overeenkomende regels, waarin de eigen regels van de organisatie worden gecombineerd met de regels van alle teams die daaronder vallen. Een regel die eenmaal op organisatieniveau is opgesteld, wordt door alle teams overgenomen, zodat deze niet per team opnieuw hoeft te worden aangemaakt.
Een team kan een regel die het heeft overgenomen niet bewerken, maar met de modus ‘Overschrijven’ kan het die regel voor zichzelf instellen op ‘Gevaar’, ‘Waarschuwing’ of ‘Uitgeschakeld’. Om een bestaande regel door te geven, zorgt de functie ‘Verplaatsen naar organisatie’ ervoor dat de regel van het team de regel van de organisatie wordt, zodat elk team daaronder deze regel overneemt.
Lees hier meer over geavanceerde regels voor blokkeerlijsten binnen de organisatie
Eén compleet platform voor IT- en beveiligingsbeheer
Kaseya 365 is de alles-in-één-oplossing voor het beheer, de beveiliging en de automatisering van IT. Dankzij naadloze integraties tussen cruciale IT-functies vereenvoudigt het de bedrijfsvoering, versterkt het de beveiliging en verhoogt het de efficiëntie.
MCP voor MSP’s: Wat verandert er in de dienstverlening?
Ontdek hoe het Model Context Protocol (MCP) de dienstverlening van MSP’s verandert, op welke zes werkprocessen het invloed heeft, hoe u de implementatie kunt aanpakken en welke controlemaatregelen u moet treffen.
Lees nu
MCP-beveiliging: risico’s, authenticatie en gateways
Lees meer over de beveiligingsrisico’s van MCP, hoe authenticatie zou moeten werken, wat een MCP-gateway doet en zeven stappen die IT-teams kunnen nemen om MCP veilig in te voeren.
Lees nu
MCP versus API: wat is het verschil en waarom is dat van belang?
Ontdek de verschillen tussen MCP en API’s, hoe MCP voortbouwt op API’s zoals de Datto RMM API, en wanneer IT-teams en MSP’s de ene of de andere aanpak – of beide – zouden moeten gebruiken.
Lees nu