Neues „ INKY “-Bedrohungszentrum
Das neue„ INKY Threat Center“ – früher „Triage“ genannt – fasst alle Warteschlangen, die einer Entscheidung bedürfen, in einem einheitlichen Arbeitsbereich zusammen. Dazu gehören gemeldete E-Mails, die Löschung von Nachrichten während der Übertragung, plötzliche Aktivitätsspitzen und Maßnahmen gegen Kontoübernahmen. Jede Warteschlange wird in der Registerkartenleiste mit einer Live-Anzahl angezeigt, sodass Sie schnell zu der jeweiligen Warteschlange springen können, die Ihre Aufmerksamkeit erfordert.
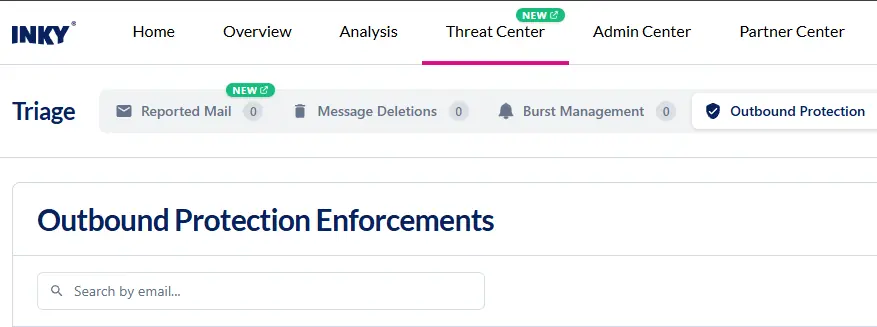
Je nachdem, was Ihr Team aktiviert hat, kann das Threat Center folgende Registerkarten anzeigen:
Gemeldete E-Mails
Eine Warteschlange zur Überprüfung von E-Mails, die von Benutzern gemeldet wurden, um festzustellen, wie sie gemeldet wurden, und um Abhilfe zu schaffen.
- Gemeldete E-Mails werden nach Nachrichten gruppiert und nicht einzeln aufgelistet. Eine Nachricht, die von mehreren Personen gemeldet wurde, wird nun in einer einzigen Zeile angezeigt, sodass Sie nur einmal darauf reagieren müssen.
- E-Mails mit derselben Nachrichten-ID und demselben Absender werden ebenfalls zusammengefasst und können als eine einzige Gruppe bearbeitet werden.
- Erfahren Sie mehr über „Reported Mail“.
Löschen von Nachrichten
Anfragen zum Löschen von Nachrichten während des Fluges samt deren Status.
Spitzenlastmanagement
Zeigt Benutzer an, die sich derzeit im Inbound- oder Outbound-Burst-Modus befinden, sowie Benutzer, denen der Wechsel in den Burst-Modus verweigert wurde.
Schutz vor ausgehenden Verbindungen
Bietet eine Ansicht zur Überwachung und Verwaltung sowohl aktiver als auch historischer Durchsetzungsmaßnahmen im Zusammenhang mit der Kontoübernahme (ATO). Die Anzahl der „Active Enforced Users“ wird auf dieser Registerkarte angezeigt; hierfür ist die Berechtigung für die Analyse des ausgehenden Schutzes erforderlich.
- Umfasst die Erkennung von Kontoübernahmen (ATO) sowie die Überwachung des Versandverhaltens der Benutzer auf Anzeichen für ein kompromittiertes Konto
- Das System bewertet ausgehende E-Mails jedes Nutzers anhand von drei Indikatoren: Nachrichtenflut, gefährliche Links sowie Spam- oder Phishing-Inhalte. Sobald die Bewertung eines Nutzers den Schwellenwert für geringes Risiko unterschreitet, wird dieser in den Kontrollmodus versetzt, und die für die ATO-Kontrolle zuständigen Genehmiger werden benachrichtigt, damit sie die Nachrichten prüfen und den Nutzer freigeben können.
- Befindet sich ein Benutzer im Durchsetzungsmodus, werden seine ausgehenden Nachrichten entsprechend der für diese Risikostufe festgelegten Maßnahme zugestellt, unter Quarantäne gestellt oder verworfen.
- Weitere Informationen: Erkennung von Kontoübernahmen (ATO)
Indem das Threat Center diese Sicherheitsentscheidungen in einer einzigen Arbeitsumgebung bündelt, hilft es Ihrem Team, verdächtige Aktivitäten schneller einzustufen, doppelte Behebungsmaßnahmen zu reduzieren und einheitlicher auf E-Mail-Bedrohungen und kompromittierte Konten zu reagieren. Dies verschafft Ihnen einen klareren Überblick über aktive Risiken und erleichtert gleichzeitig die Verwaltung der täglichen Sicherheitsabläufe.
Erfahren Sie hier mehr über die Nutzung des neuen „ INKY “-Threat-Centers.
Eine umfassende Plattform für IT- und Sicherheitsmanagement
Kaseya 365 ist die Komplettlösung für die Verwaltung, Absicherung und Automatisierung der IT. Durch nahtlose Integrationen über alle wichtigen IT-Funktionen hinweg vereinfacht sie den Betrieb, erhöht die Sicherheit und steigert die Effizienz.
MCP vs. API: Was ist der Unterschied und warum ist er wichtig?
Erfahren Sie mehr über die Unterschiede zwischen MCP und APIs, wie MCP auf APIs wie der Datto RMM-API aufbaut und wann IT-Teams und MSPs den jeweiligen Ansatz oder beide Ansätze nutzen sollten.
Jetzt lesen
Was ist ein MCP-Server? Ein Leitfaden für MSPs
Ein MCP-Server verbindet die KI-Tools, die Sie bereits nutzen, mit Ihren RMM-, PSA- und Dokumentationsplattformen. Erfahren Sie, wie MCP funktioniert, welche Vorteile MSPs davon haben und wie Sie die Sicherheit gewährleisten können.
Jetzt lesen