Behebung von Compliance-Verstößen auf Endgeräten
Vereinfachung und Automatisierung der Endgeräte-Compliance
Die Endpoint Compliance Remediation-Lösung von Kaseya unterstützt Sie dabei, Endgeräte kontinuierlich anhand der relevanten Standards zu überwachen, darunter CIS, NIST, PCI DSS und HIPAA. Beheben Sie automatisch alle Abweichungen, seien Sie jederzeit für Audits gerüstet, ohne zusätzliches Personal einstellen zu müssen, und halten Sie alle Beteiligten über die höchsten Sicherheitsstandards auf dem Laufenden.
WAS DIE COMPLIANCE-EDITION LEISTET
Überwachen, beheben und überprüfen Sie die Einhaltung der Vorschriften innerhalb Ihres RMM
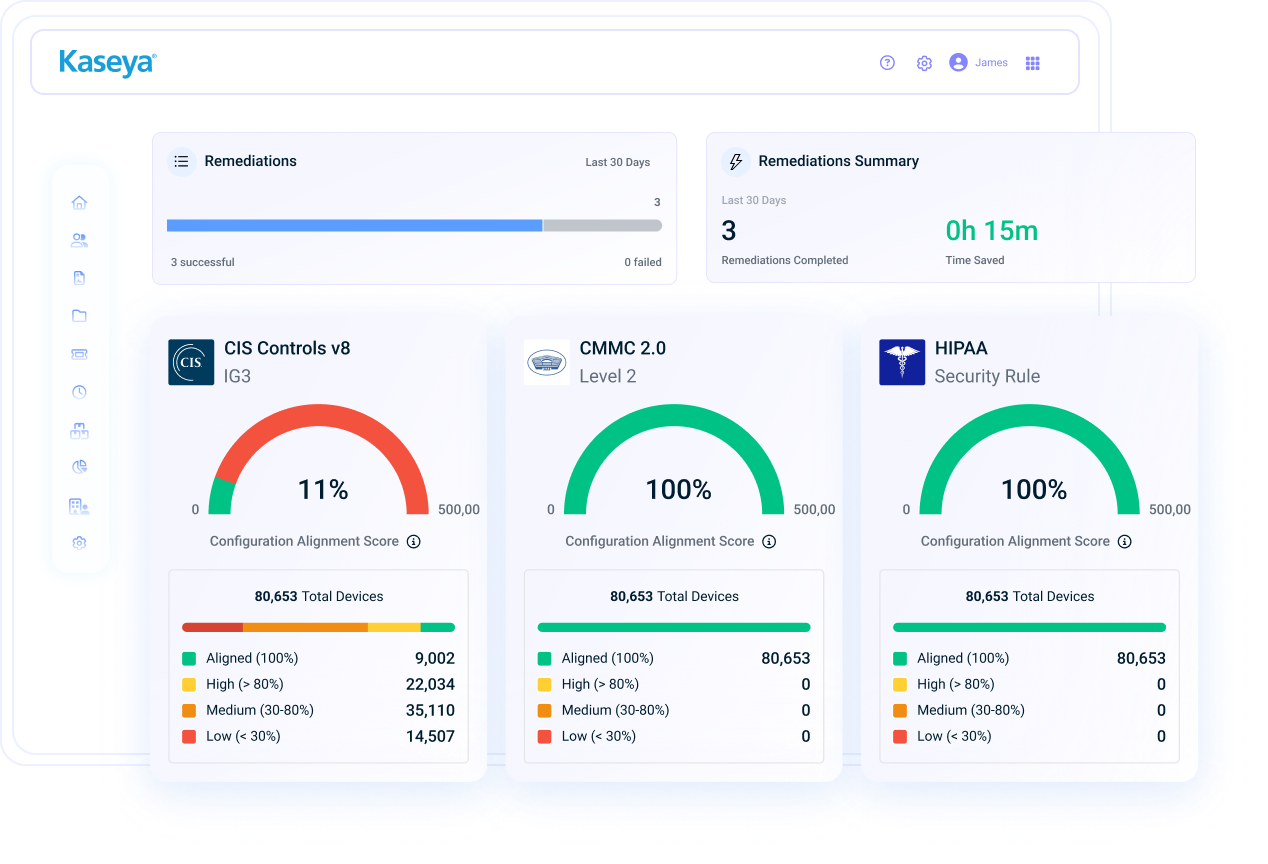
Die Compliance-Anforderungen nehmen ständig zu, Ihre Zeit und Ihre Ressourcen jedoch nicht. Die automatisierte Endpoint-Compliance-Behebung von Kaseya, die auf den Endpoint-Compliance-Editionen von Datto und „ Kaseya 365 “ basiert, überwacht Windows-Endgeräte kontinuierlich, behebt fehlerhafte Kontrollen und überprüft die Korrektur im Rahmen Ihres bestehenden RMM-Workflows.
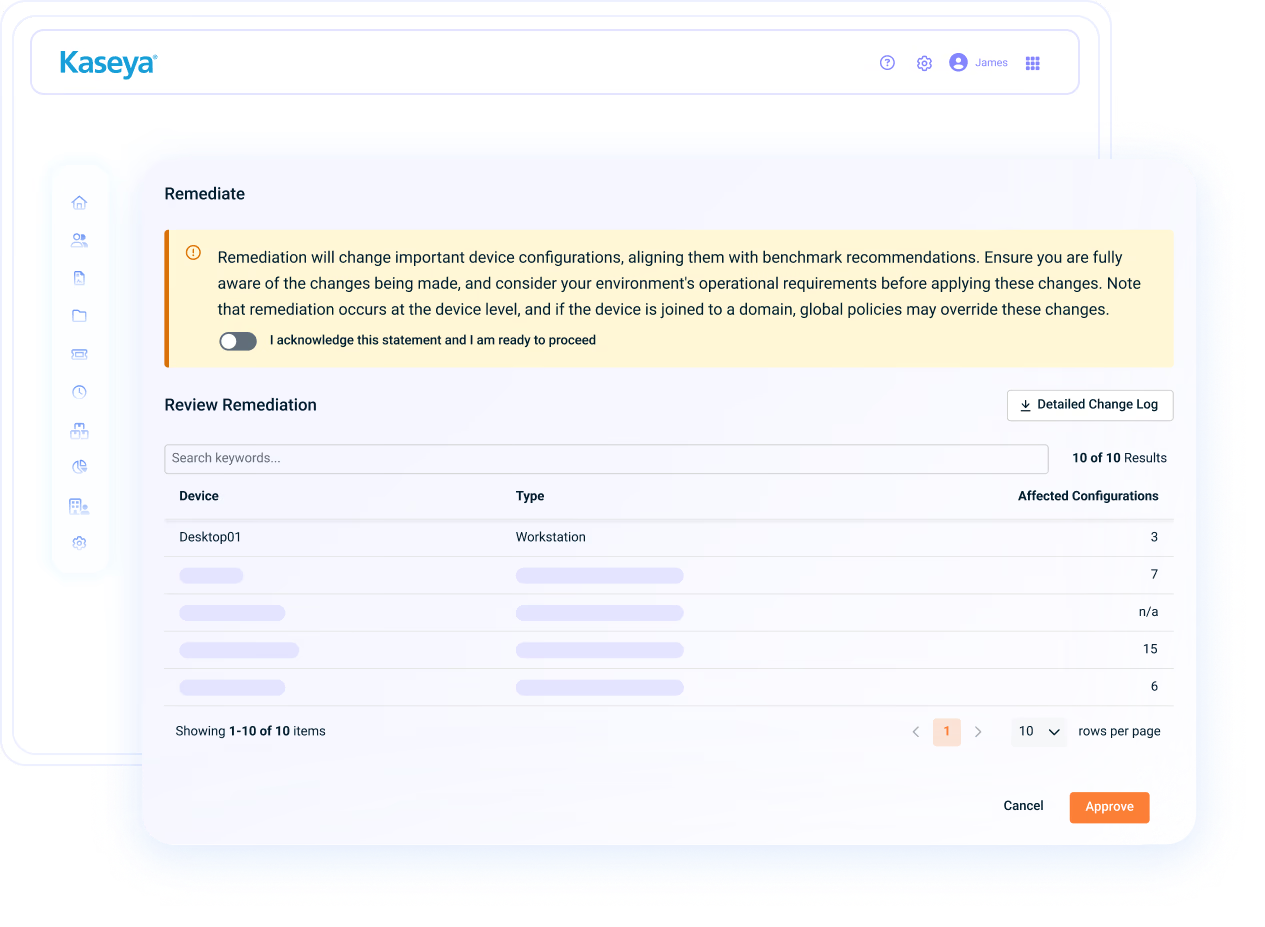
Abweichungen automatisch erkennen und beheben
Überprüfen Sie Endgeräte kontinuierlich anhand der von Ihnen ausgewählten Standards und kennzeichnen Sie Konfigurationsabweichungen sofort, sobald sie auftreten. Beheben Sie diese automatisch: ohne manuelle Skripte und ohne auf die nächste geplante Überprüfung warten zu müssen.
„Die Zusammenarbeit mit einem Compliance-Experten trägt dazu bei, das Dienstleistungsangebot zu erweitern, Kundenbeziehungen zu stärken und wiederkehrende Umsätze zu generieren, ohne dass dafür internes Fachwissen erforderlich ist.“Carl Carpenter – Arrakis Consulting
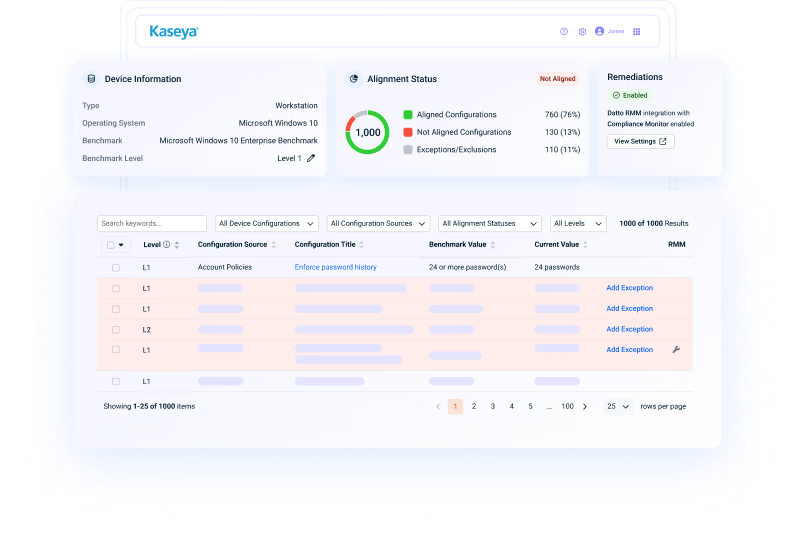
Alle erforderlichen Normen erfüllen
Wenden Sie bei der Inbetriebnahme eines der 26 vorkonfigurierten Compliance- und Sicherheits-Frameworks an, darunter CIS Controls, NIST CSF, PCI DSS, SOC 2, HIPAA, ISO 27001 und CMMC – ganz ohne die Suche nach Referenzmaterial und ohne dass Konfigurationskenntnisse erforderlich sind.
„Compliance ist keine Option mehr. Sie ist der wichtigste Faktor für die Sicherheit der Lieferkette. Wenn wir unseren Kunden dabei helfen, diese Vorschriften zu erfüllen, ebnen wir den Weg für hochwertige Beratungsbeziehungen und planbare wiederkehrende Umsätze.“Rob Edwards – Logicalis
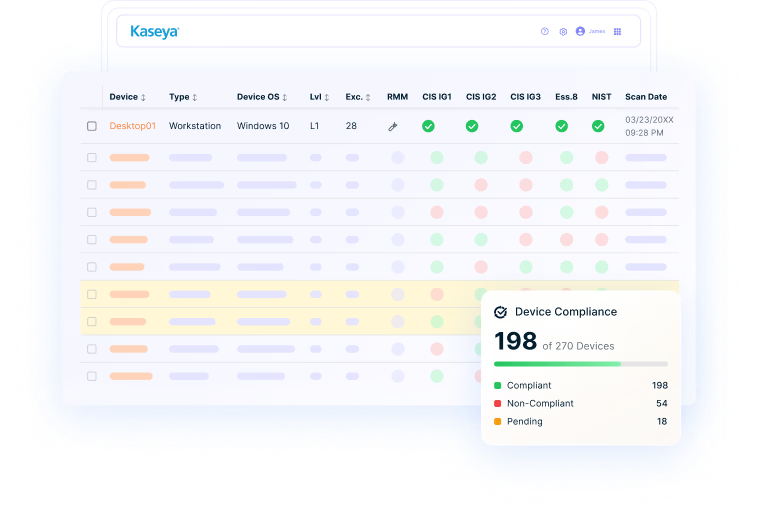
Erstellen Sie bei Bedarf prüfungsfähige Nachweise
Vermeiden Sie Panik in letzter Minute mit einem laufenden Protokoll, das Änderungen des Compliance-Status aktualisiert, sodass Sie stets vorbereitet sind. Erstellen Sie auditfähige Berichte, um Auditoren, Versicherern oder der Unternehmensleitung die Einhaltung der Vorschriften nachzuweisen – genau dann, wenn Sie sie benötigen.
„Dadurch können wir sicherstellen, dass wir in allen Bereichen unseres Unternehmens die Vorschriften einhalten, ohne uns um die Verwaltung von Unterlagen in zwei oder drei verschiedenen Systemen kümmern zu müssen. Eine zentrale Anlaufstelle ist unglaublich vorteilhaft und praktisch.“Tammy Hendrix – Koordinatorin für Verwaltung und Compliance, Family Health Centers
FUNKTIONEN
Endpunkt-Compliance, die auch zwischen den Audits weiterhin funktioniert

Kontinuierliche Überwachung der Einhaltung von Vorschriften
Überwachen Sie Windows-Endgeräte kontinuierlich hinsichtlich 26 Compliance- und Sicherheitsstandards. Der Compliance Monitor erkennt Abweichungen in der Konfiguration und kennzeichnet nicht erfüllte Kontrollmaßnahmen, sodass Sie bereits vor der nächsten Prüfung erkennen können, wo Handlungsbedarf besteht.

Automatisierte Fehlerbehebung
Beheben Sie fehlerhafte Steuerelemente direkt über Datto RMM mit 258 CIS-konformen Korrekturmaßnahmen. Reduzieren Sie den manuellen Aufwand, indem Sie genehmigte Korrekturen auf einzelne Geräte oder mehrere Endpunkte gleichzeitig anwenden.

Automatische Überprüfung
Vergewissern Sie sich, dass die Korrekturmaßnahme erfolgreich war. Beim nächsten Überprüfungslauf überprüft die Compliance Edition die Änderung, protokolliert sie und aktualisiert den Kontrollstatus, sodass Sie einen eindeutigen Nachweis über das Ergebnis erhalten.

Umfassende Abdeckung von Standards
Überwachen und korrigieren Sie Endgeräte hinsichtlich 26 Compliance- und Sicherheitsstandards in den USA, Großbritannien, Australien, Neuseeland und im Rahmen globaler Rahmenwerke, darunter NIST, HIPAA, PCI DSS, CIS Controls, ISO und weitere.

Umfangreiche Sanierungsmaßnahmen in großem Maßstab
Beheben Sie Probleme auf mehreren Geräten und Steuerelementen über denselben Arbeitsablauf. Techniker können betroffene Endpunkte auswählen, die vorgeschlagenen Änderungen prüfen, die Auswirkungen bestätigen und die Fehlerbehebung über Datto RMM durchführen.

Integrierte Nachweise zur Einhaltung der Vorschriften
Verknüpfen Sie die Behebung von Endpunktproblemen mit dem übergeordneten Compliance-Prozess. Der Compliance Manager umfasst Richtlinien, Verfahren, POA&M, Nachweise, Audit-Protokolle, Kontrollzuordnungen, Dashboards, Berichte und Exportfunktionen, um die Dokumentation von Compliance-Maßnahmen zu unterstützen.
Kundenerfolg
Unser Engagement für Sie
Professionelle Dienstleistungen
Mit den Global Services von Kaseya können Sie das Potenzial Ihrer IT-Lösungen voll ausschöpfen, die Leistung steigern und Ihre Geschäftsziele erreichen.
Kundensupport rund um die Uhr
Kaseyas „Direct to Tech™“ bietet schnellen Support auf Expertenniveau, damit Ihr Unternehmen Probleme zügig beheben und Risiken minimieren kann.
Partner First Pledge
Das „ Partner First Pledge “ von Kaseya steht für flexible Konditionen, Risikoteilung und engagierten Support für Ihr Unternehmen.
Häufig gestellte Fragen
Häufig gestellte Fragen zur Compliance Edition
Was ist die Compliance Edition?
Die „Compliance Edition“ ist ein neues Add-on für „ Kaseya 365 Endpoint“ und „Datto RMM“, das Endgeräte hinsichtlich der Einhaltung von Compliance-Standards überwacht und Fehler automatisch über „Datto RMM“ behebt. Beim nächsten Scan wird die Behebung überprüft und der Status automatisch aktualisiert.
Welche Produkte enthalten die Compliance Edition?
Die Compliance Edition ist als Add-on für „ Kaseya 365 “ Endpoint Express, „ Kaseya 365 “ Endpoint Pro und Datto RMM erhältlich.
Benötige ich Datto RMM, um die Compliance Edition nutzen zu können?
Ja, für die Durchführung von Korrekturmaßnahmen ist ein aktives Datto-RMM-Abonnement erforderlich. Die Compliance-Überwachung ist als eigenständige Funktion verfügbar; für die automatisierte Durchführung von Korrekturmaßnahmen ist Datto RMM als Ausführungsengine erforderlich.
Welche Standards werden mit der Compliance Edition abgedeckt?
26 Compliance- und Sicherheitsstandards bei der Markteinführung, darunter CMMC 2.0, NIST CSF, NIST SP 800-53, CIS Controls v8, ISO 27001/27002, PCI DSS v4.0, Microsoft Azure Security Benchmark, MITRE ATT&CK, UK NCSC Cyber Essentials, NZISM und GSMA FS.31.
Wie funktioniert die Behebung von Compliance-Verstößen auf Endgeräten?
Das System überwacht und kennzeichnet fehlerhafte Kontrollpunkte; ein Techniker wählt die Geräte und Kontrollpunkte aus, an denen Abhilfemaßnahmen erforderlich sind, überprüft den Änderungssatz, und anschließend wird die Korrektur auf allen betroffenen Geräten durchgeführt. Beim nächsten Scan wird die Korrektur überprüft und der Kontrollpunkt auf „grün“ gesetzt.
Inwiefern unterscheidet sich die Compliance Edition von einem eigenständigen GRC- oder Schwachstellenmanagement-Tool?
Einzelne Lösungen dienen in der Regel der Überwachung und Berichterstellung, führen jedoch keine Korrekturmaßnahmen durch, sodass ein separates Tool, ein eigenes Budget und manuelle Eingriffe erforderlich sind. Die Compliance Edition schließt diese Lücke und ermöglicht Überwachung, Korrektur und Überprüfung in einem einzigen nativen Workflow innerhalb der bereits im täglichen Einsatz befindlichen RMM-Lösung.