Correo electrónico saliente: Migración a la autenticación moderna de Microsoft 365 (OAuth)
Esta versión sustituye la autenticación SMTP tradicional mediante nombre de usuario y contraseña por el flujo de código de autorización OAuth de Microsoft a la hora de integrar el correo electrónico saliente con Microsoft 365. El nuevo método elimina la necesidad de almacenar las credenciales de los usuarios y se ajusta a la decisión de Microsoft de dejar de utilizar la autenticación básica, lo que mejora la seguridad y la compatibilidad a largo plazo.

Al configurar el correo electrónico saliente mediante OAuth, los administradores solo tienen que proporcionar el ID de la aplicación, el ID del directorio y el secreto del cliente. Las configuraciones existentes que utilicen el método antiguo seguirán funcionando de forma temporal, pero los administradores verán un aviso permanente que les pedirá que realicen la migración. El aviso también notificará a los administradores si se produce algún problema al actualizar el token de acceso SMTP de OAuth.
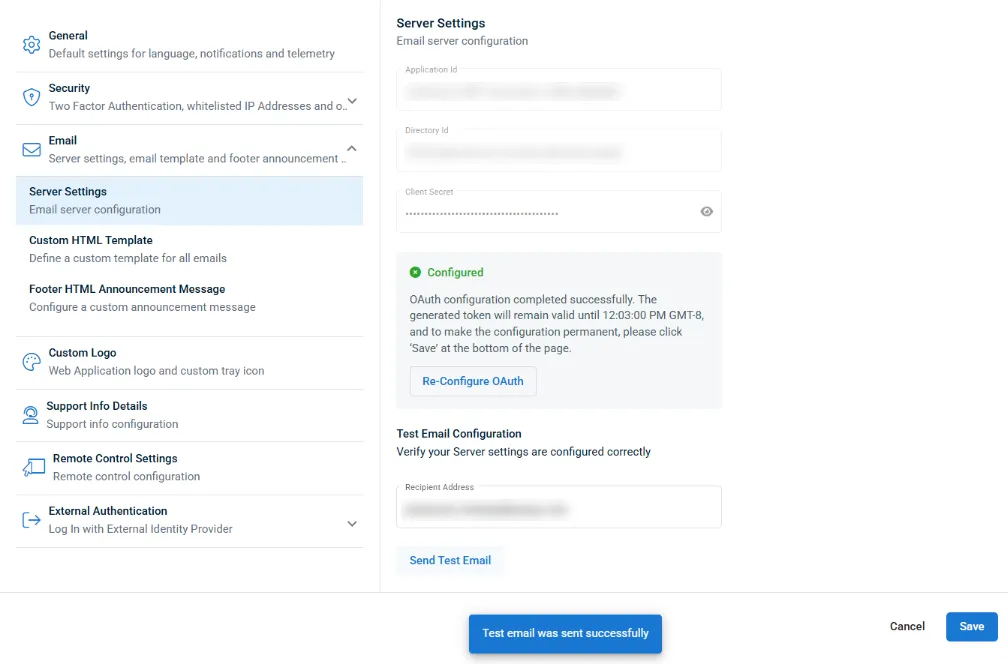
Importante: La migración debe completarse antes de que Microsoft comience a dejar de admitir la autenticación básica —cuya fecha de inicio está prevista actualmente para el 31 de diciembre de 2026 — para garantizar que el envío de correos electrónicos no se vea interrumpido.
Una plataforma integral para la gestión de TI y seguridad
Kaseya 365 es la solución integral para gestionar, proteger y automatizar las TI. Gracias a sus integraciones fluidas en todas las funciones críticas de TI, simplifica las operaciones, refuerza la seguridad y aumenta la eficiencia.
¿Es seguro este correo electrónico? INKY Smart Insights te da la respuesta en segundos
INKY Smart Insights ofrece a los equipos de TI un veredicto redactado en un lenguaje sencillo, con pruebas citadas, sobre los correos electrónicos marcados, lo que reduce el tiempo de investigación manual de 10 minutos a 5 segundos.
Leer ahora
Mensajes de voz falsos, malware real: los entresijos de una campaña de tráfico de SVG con 26 000 correos electrónicos
Los atacantes camuflaron código JavaScript malicioso como archivos adjuntos de mensajes de voz en 26 589 correos electrónicos dirigidos a 5 527 organizaciones. A continuación explicamos cómo funcionaba la campaña de contrabando de archivos SVG y cómo INKY los detectó todos.
Leer ahora
¿Qué distingue a los mejores MSP del mundo?
Tres cuartas partes de los ganadores del MSP 501 señalan la seguridad como uno de los principales motores de ingresos. Le preguntamos a alguien que ha sido galardonado en seis ocasiones qué se necesita realmente para entrar en la lista; esto es lo que distingue a los mejores del resto.
Leer ahora