Solución
Soluciones de gestión de riesgos de TI
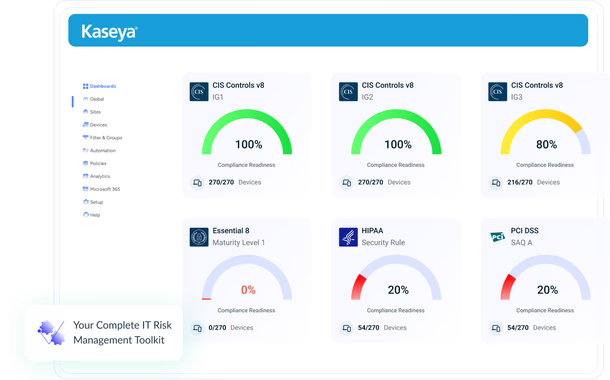
Simplifique el cumplimiento con herramientas automatizadas que supervisan continuamente su entorno, detectan fallas de seguridad, mitigan riesgos y generan informes prácticos en tiempo real.
Soluciones
¿Cómo puede ayudarle Kaseya con la gestión de riesgos de TI?
Aproveche las soluciones de gestión de riesgos de TI de Kaseya para ampliar la gobernanza en todo su entorno de TI, mitigar la exposición al riesgo y demostrar el cumplimiento en cualquier momento.
Evaluaciones de red
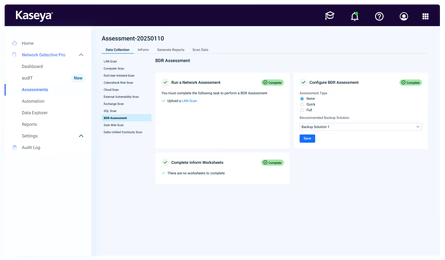
Evaluaciones de red
Recopile datos en diversos entornos, identifique riesgos y genere informes que traduzcan los análisis técnicos en próximos pasos claros y prácticos.
Escaneo de vulnerabilidades
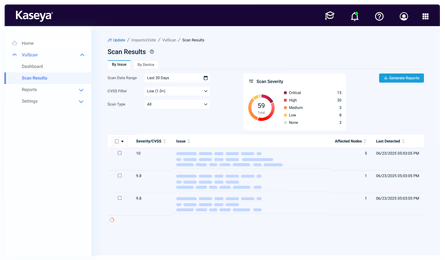
Escaneo de vulnerabilidades
Detecte puntos débiles internos y externos antes de que sean explotados y priorice rápidamente la corrección para reforzar la protección en cada extremo de la red.
Detección de cambios en TI
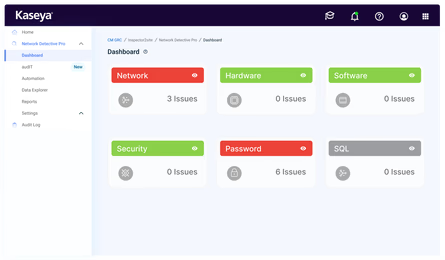
Detección de cambios en TI
Detecte cambios de red no autorizados o riesgosos en tiempo real para mantener la integridad de la infraestructura crítica y reducir las amenazas que los firewalls y los filtros no pueden detectar.
Pruebas de penetración de redes
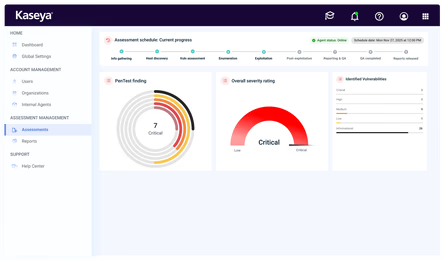
Pruebas de penetración de redes
Ejecute pruebas de penetración de redes automatizadas para identificar vulnerabilidades explotables, reducir riesgos de forma proactiva y proporcionar informes prácticos para cumplir con sus requisitos de cumplimiento.
Gestión del cumplimiento
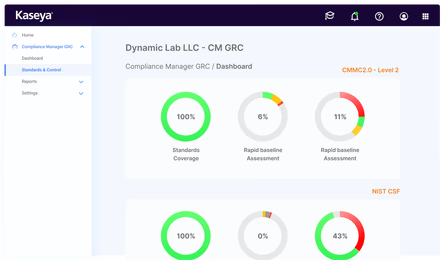
Gestión del cumplimiento
Monitoree el cumplimiento de los cambiantes requisitos reglamentarios y de la industria, y mantenga todas las políticas, controles y auditorías organizados en un flujo de trabajo unificado y fácil de seguir.
Clientes a los que les encanta Kaseya
Reducción del costo por endpoint con Kaseya 365 Endpoint
«La implementación de Kaseya 365 dentro de la infraestructura de Kaseya ya establecida en Ergon redujo el costo por endpoint de la empresa de $14.50 a $3.99 dólares prácticamente de la noche a la mañana».
Ahorros tras ProfitFuel
«He conseguido reducir el coste de nuestras herramientas en un 32 %, al tiempo que he ampliado considerablemente la profundidad y el alcance del servicio que ofrecemos a nuestros clientes».
Ahorro mensual
"El cambio a RocketCyber ahorró a Cambium Data entre $700 y $800 dólares cada mes en costos de managed SOC".
Mejora de la eficiencia
"[Estamos] preparados para aumentar nuestra eficiencia en al menos un 75% gracias a nuestra capacidad de automatizar más".
Ventajas
Elimine la complejidad de la gestión de riesgos de TI
Mitigue el riesgo con un enfoque automatizado y rentable que respalda mejoras continuas en la seguridad y la preparación para auditorías.
Solución completa
Gestión de riesgos de TI de extremo a extremo, dentro y fuera de su red
Detecte vulnerabilidades tanto dentro como fuera de su red, realice seguimiento de cambios provenientes de fuentes conocidas o desconocidas e identifique brechas de cumplimiento.
Automatizado e integrado
Ahorre horas en auditorías y evaluaciones
Detecte automáticamente fallas en la red, identifique cambios problemáticos, supervise el cumplimiento continuo, resuma hallazgos clave y genere tickets de servicio mediante integraciones nativas con PSA.
A buen precio
Cumplimiento integral que reduce costos
Simplifique la gestión de riesgos de TI con soluciones integradas que reemplazan aplicaciones aisladas, reducen el esfuerzo manual y le mantienen listo para auditorías sin afectar su presupuesto.
Funcionalidades
Mejore la visibilidad, el control y la ejecución con soluciones integradas de gestión de riesgos de TI

Priorice riesgos y problemas
Asigne puntuaciones para abordar primero las vulnerabilidades urgentes y los elementos que no cumplen con las normas.

Unifique y centralice la supervisión
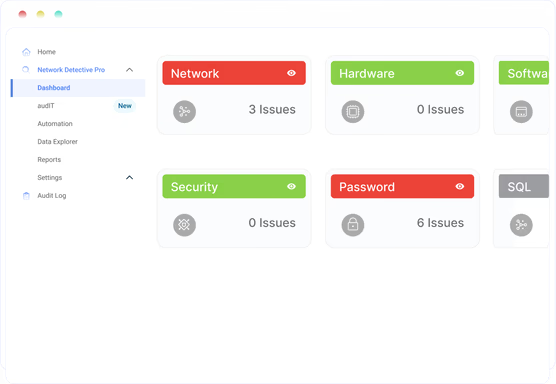
Acceda de forma remota a los datos de la red y del cumplimiento desde un panel consolidado.

Responda a alertas en tiempo real
Tome medidas inmediatas para resolver fallas críticas en el momento en que se detecten.

Aproveche la flexibilidad de programación
Aumente la frecuencia de las evaluaciones y los escaneos para satisfacer las necesidades de la organización.

Personalice los estándares de cumplimiento
Modifique o cree sus propios marcos de trabajo para respaldar políticas y procedimientos internos.

Aproveche los informes detallados
Genere resúmenes visuales detallados que faciliten la comprensión de tendencias de la red y problemas clave.

Obtenga planes de remediación accionables
Convierta los hallazgos en pasos claros y priorizados para soluciones rápidas y precisas.

Genere documentación lista para auditorías
Exporte al instante registros de cumplimiento actualizados que estén preparados para cualquier revisión.
Lo que dicen nuestros clientes
Historias reales, éxito real. Vea cómo prosperan los socios de negocio de Kaseya
«VSA 10 está llamado a aumentar nuestra eficiencia en al menos un 75% gracias a nuestra capacidad para automatizar más procesos».
Nuestro compromiso con la excelencia
Soluciones informáticas galardonadas y reconocidas en todo el sector.
Experimente lo mejor en gestión de riesgos de TI
Solicite una demostración en vivo de las soluciones de Kaseya para descubrir cómo puede mejorar la efectividad de sus programas de gestión de riesgos y cumplimiento de TI.
Preguntas frecuentes
Preguntas frecuentes sobre la gestión de riesgos de TI
¿Qué es la gestión de riesgos de TI?
La gestión de riesgos de TI es un proceso estratégico para identificar, evaluar y abordar amenazas que pueden afectar las operaciones de TI de una organización. Al gestionar las vulnerabilidades de forma proactiva, ayuda a fortalecer la ciberseguridad, respaldar la continuidad operativa, mantener el cumplimiento normativo y promover la toma de decisiones informadas en toda la empresa.
¿Cuáles son los componentes clave de la gestión de riesgos de TI?
Las operaciones de TI constan de varias áreas de enfoque clave que trabajan juntas para crear un enfoque de gestión de TI cohesivo y alineado con el negocio:
- Identificación, evaluación y mitigación de riesgos: Identifique vulnerabilidades como fallas en el sistema o tecnologías obsoletas, evalúe su impacto y tome medidas para reducir el riesgo.
- Gobernanza y supervisión continuas de TI: Mantenga la seguridad y el cumplimiento mediante el monitoreo continuo de activos, políticas y prácticas.
- Implementación y pruebas de controles de seguridad: aplique salvaguardas como controles de acceso y actualizaciones de software, y pruébelas regularmente para verificar su eficacia.
- Monitoreo e informes de cumplimiento: Realice un seguimiento de la adherencia a las normas y regulaciones mediante documentación e informes para respaldar la rendición de cuentas y la mejora continua.
¿Cuál es la importancia de la gestión de riesgos de TI?
La gestión de riesgos de TI ayuda a proteger a las organizaciones de problemas evitables como brechas de seguridad, tiempo de inactividad y multas. Promueve la responsabilidad, mantiene al negocio en cumplimiento con leyes y regulaciones y genera confianza con clientes y socios. Un enfoque sólido de gestión de riesgos también respalda la continuidad del negocio y ayuda a los equipos a tomar decisiones claras basadas en datos.