Einführung von Kaseya SIEM
MSPs geraten immer wieder in die Zwickmühle zwischen zwei schlechten Optionen: Unternehmens-SIEMs, die dedizierte Techniker erfordern und eine Flut von Warnmeldungen verursachen, oder vollständig v managed services , bei denen sich die Erkennung und Reaktion nicht an die individuellen Bedürfnisse jedes Kunden anpassen lassen. Gleichzeitig beschränken sich Angriffe nicht mehr auf einen einzigen Bereich – 87 % der Eindringversuche betreffen mittlerweile mehr als eine Angriffsfläche, und Angreifer bewegen sich bereits 48 Minuten nach der ersten Kompromittierung lateral im System. Identitäten, E-Mail, Cloud-Anwendungen, Endgeräte und Netzwerke sind allesamt Teil desselben Vorfalls, und isolierte Tools führen leicht dazu, dass man den Gesamtüberblick verliert – bis es zu spät ist.
Kaseya SIEM wurde entwickelt, um diese Lücken zu schließen. Basierend auf „ Kaseya Intelligence “ bündelt es Telemetriedaten aus über 60 Datenquellen – Endgeräte, Cloud-Anwendungen, Firewalls, E-Mails über „ INKY “ und Netzwerke – in einer einzigen Konsole und korreliert Aktivitäten über Angriffsflächen hinweg, um die wirklich wichtigen Vorfälle aufzudecken. Dazu gehören auch Bedrohungen, die im Rahmen desselben Angriffs mehrere Angriffsflächen betreffen: ein kompromittiertes E-Mail-Konto, das einen Identitätsalarm auslöst, der sich auf Aktivitäten am Endgerät zurückführen lässt. Das sind genau die Vorfälle, die isoliert arbeitende Tools völlig übersehen.
Von dort aus entscheiden Sie, wie Sie vorgehen möchten. Untersuchen Sie Vorfälle selbst, wenn es nötig ist, und leiten Sie sie an das SOC weiter, wenn Sie dazu nicht in der Lage sind – ohne dabei den Überblick oder die Kontrolle zu verlieren. Dank bewährter Erkennungsregeln sind Sie vom ersten Tag an geschützt, die umgebungsspezifische Feinabstimmung erhöht die Genauigkeit im Laufe der Zeit, und dank der 400-tägigen Aufbewahrungsfrist für durchsuchbare Protokolle können Sie die Frage „Was ist passiert?“ beantworten, wenn ein Kunde oder Versicherer danach fragt.
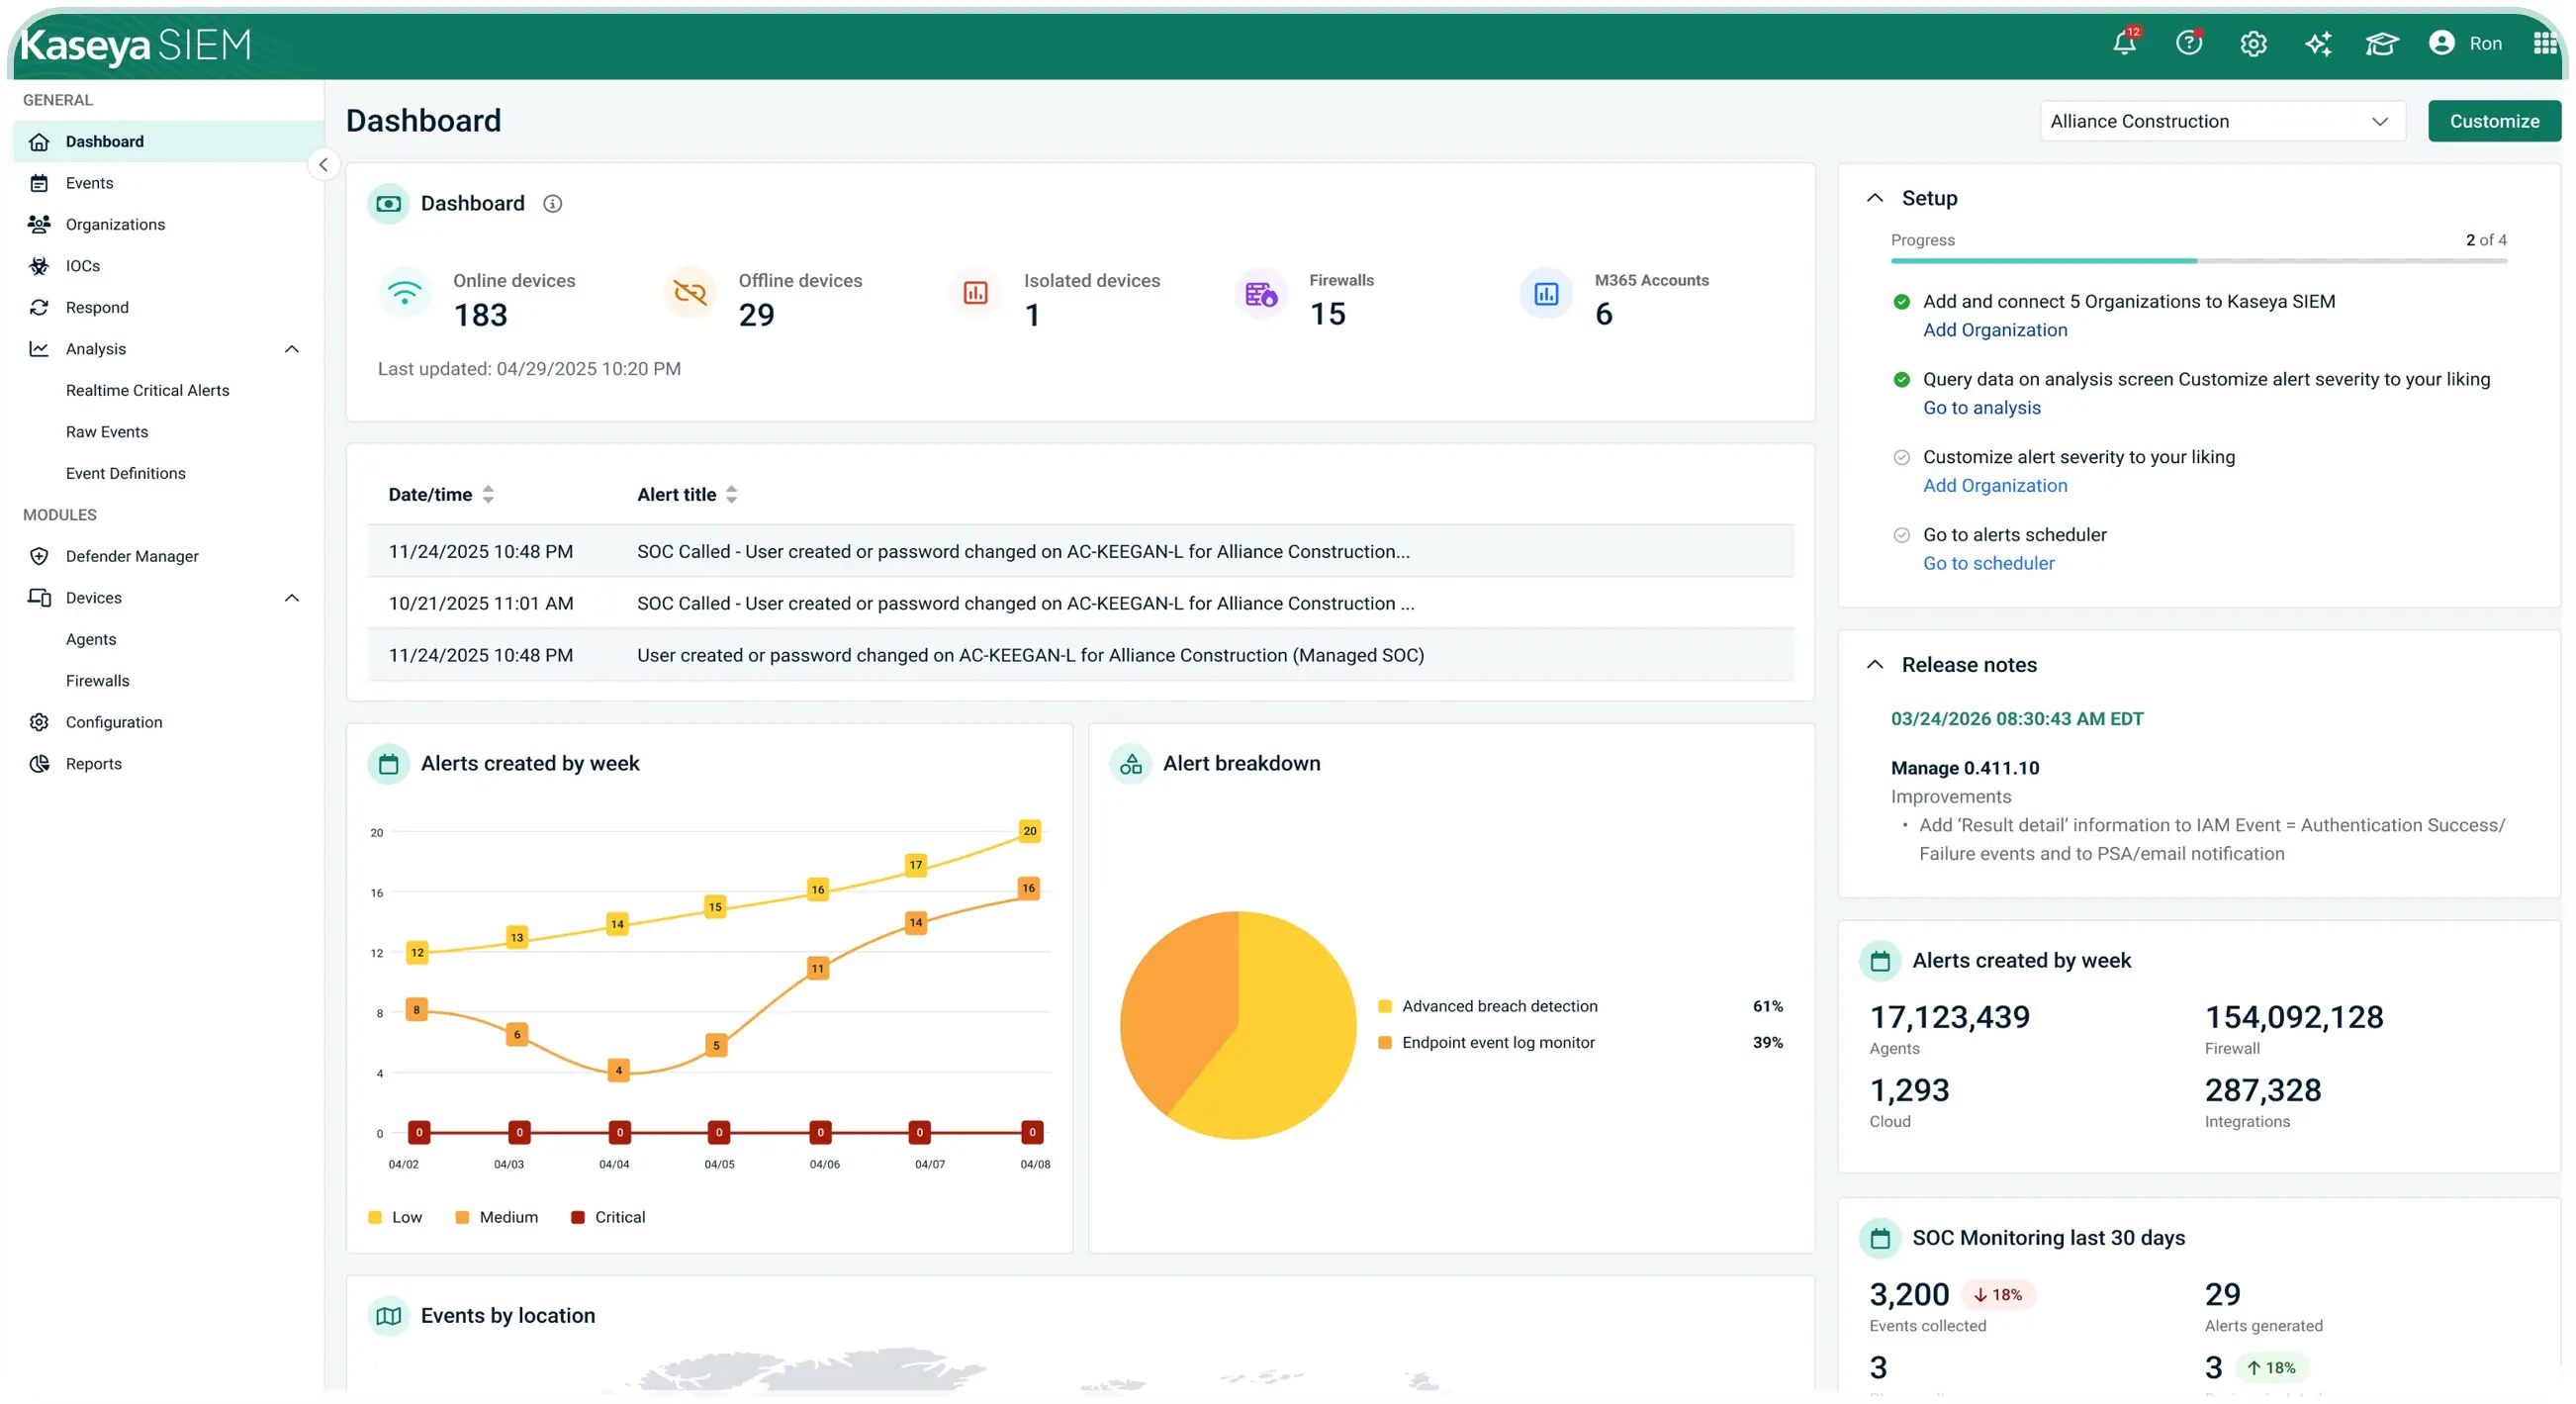
Was die Reaktion betrifft, wird Kaseya SIEM mit Richtlinien ausgeliefert, die von Kaseya-Sicherheitsingenieuren erstellt und kontinuierlich optimiert werden – basierend auf den Erkenntnissen des SOC aus Millionen überwachter Endpunkte –, wobei Sie volle Flexibilität bei der Definition eigener Erkennungsregeln, IOCs und Reaktionsmaßnahmen pro Kunde haben. Im Gegensatz zu reinen Managed-Services-Alternativen, die auf die Erkennungs-Engine eines einzigen Anbieters setzen und Ihnen die Möglichkeit zur Erstellung benutzerdefinierter Regeln vollständig vorenthalten, behalten Sie die Kontrolle darüber, was erkannt wird und wie. Sobald Bedrohungen bestätigt sind, wird die automatisierte Eindämmung gleichzeitig in der Cloud, per E-Mail und auf den Endgeräten ausgeführt. Dahinter sorgt das rund um die Uhr verfügbare, KI-gestützte SOC in Florida und Irland für eine Triage in Maschinen-Geschwindigkeit, Rauschunterdrückung und Ereigniskorrelation, bevor menschliche Analysten die Ereignisse validieren und mit klarem Kontext – nicht anhand der bloßen Anzahl an Warnmeldungen – eskalieren.
Die nutzerbasierte Preisgestaltung sorgt für vorhersehbare Kosten und passt sich der Abrechnungspraxis von MSPs an – und das zu einem Bruchteil der Kosten, die bei Alternativen auf GB- oder Endpunktbasis anfallen. Native Integrationen mit RMM-, PSA- und „ IT Glue “-Lösungen reduzieren den Betriebsaufwand, und der Wert der Plattform steigt mit zunehmender Nutzungsdauer – mehr Telemetriedaten, präzisere Erkennung und stärkerer Schutz für alle Mandanten, ohne dass zusätzliches SIEM-Personal erforderlich ist.
Fordern Sie noch heute eine Demo von Kaseya SIEM bei unserem Team an oder erfahren Sie hier mehr über Kaseya SIEM.
Eine umfassende Plattform für IT- und Sicherheitsmanagement
Kaseya 365 ist die Komplettlösung für die Verwaltung, Absicherung und Automatisierung der IT. Durch nahtlose Integrationen über alle wichtigen IT-Funktionen hinweg vereinfacht sie den Betrieb, erhöht die Sicherheit und steigert die Effizienz.
FIPS 140-3: Was es ist und wie „ IT Glue “ es unterstützt
Erfahren Sie, was FIPS 140-3 ist, warum es für MSPs und IT-Teams in Unternehmen wichtig ist und wie „ IT Glue “ die Einhaltung der FIPS 140-3-Vorgaben unterstützt.
Jetzt lesen
Die besten IT-Ticketingsysteme im Jahr 2026: Die 10 besten Tools, die Sie in Betracht ziehen sollten
Vergleichen Sie die beste IT-Ticketing-Software des Jahres 2026 hinsichtlich SLA-Nachverfolgung, Wissensdatenbank, Berichterstellung, Abrechnung sowie der Integration von RMM- oder IT-Dokumentationslösungen.
Jetzt lesen
Die beste PSA-Software im Jahr 2026: Die 10 besten Tools, die Sie in Betracht ziehen sollten
Entdecken Sie die 10 besten PSA-Softwaretools für die IT-Dienstleistungserbringung und das Projektmanagement im Jahr 2026. Vergleichen Sie sie nebeneinander, um das richtige Tool für Ihr Unternehmen zu finden.
Jetzt lesen