Lanzamiento de Kaseya SIEM
Los MSP se ven constantemente atrapados entre dos malas opciones: los sistemas SIEM empresariales, que requieren ingenieros especializados y generan una sobrecarga de alertas, o las soluciones totalmente « managed services », que no permiten ajustar las detecciones y la respuesta a las necesidades de cada cliente. Al mismo tiempo, los ataques ya no se limitan a un único punto: el 87 % de las intrusiones afectan ahora a más de una superficie de ataque, y los atacantes se desplazan lateralmente en tan solo 48 minutos tras la intrusión inicial. La identidad, el correo electrónico, las aplicaciones en la nube, los terminales y las redes forman parte del mismo incidente, y las herramientas aisladas hacen que sea fácil pasar por alto el panorama completo hasta que es demasiado tarde.
Kaseya SIEM se ha diseñado para subsanar esas carencias. Gracias a la tecnología de Kaseya Intelligence, recopila datos de telemetría de más de 60 fuentes —terminales, aplicaciones en la nube, cortafuegos, correo electrónico a través de INKY y redes— en una única consola y correlaciona la actividad en todas las superficies de ataque para detectar los incidentes que realmente importan. Esto incluye las amenazas que atraviesan varias superficies en una misma brecha de seguridad: una cuenta de correo electrónico comprometida que activa una alerta de identidad que se remonta a la actividad de un terminal. Estos son los incidentes que las herramientas aisladas pasan por alto por completo.
A partir de ahí, tú decides cómo actuar. Investiga por tu cuenta cuando sea necesario y deriva el caso al SOC cuando no puedas hacerlo, sin perder visibilidad ni control. Las reglas de detección basadas en las mejores prácticas te protegen desde el primer día; el ajuste específico para cada entorno mejora la precisión con el tiempo; y la retención de registros con capacidad de búsqueda durante 400 días te permite responder a la pregunta «¿qué ha pasado?» cuando un cliente o una aseguradora te lo pregunte.
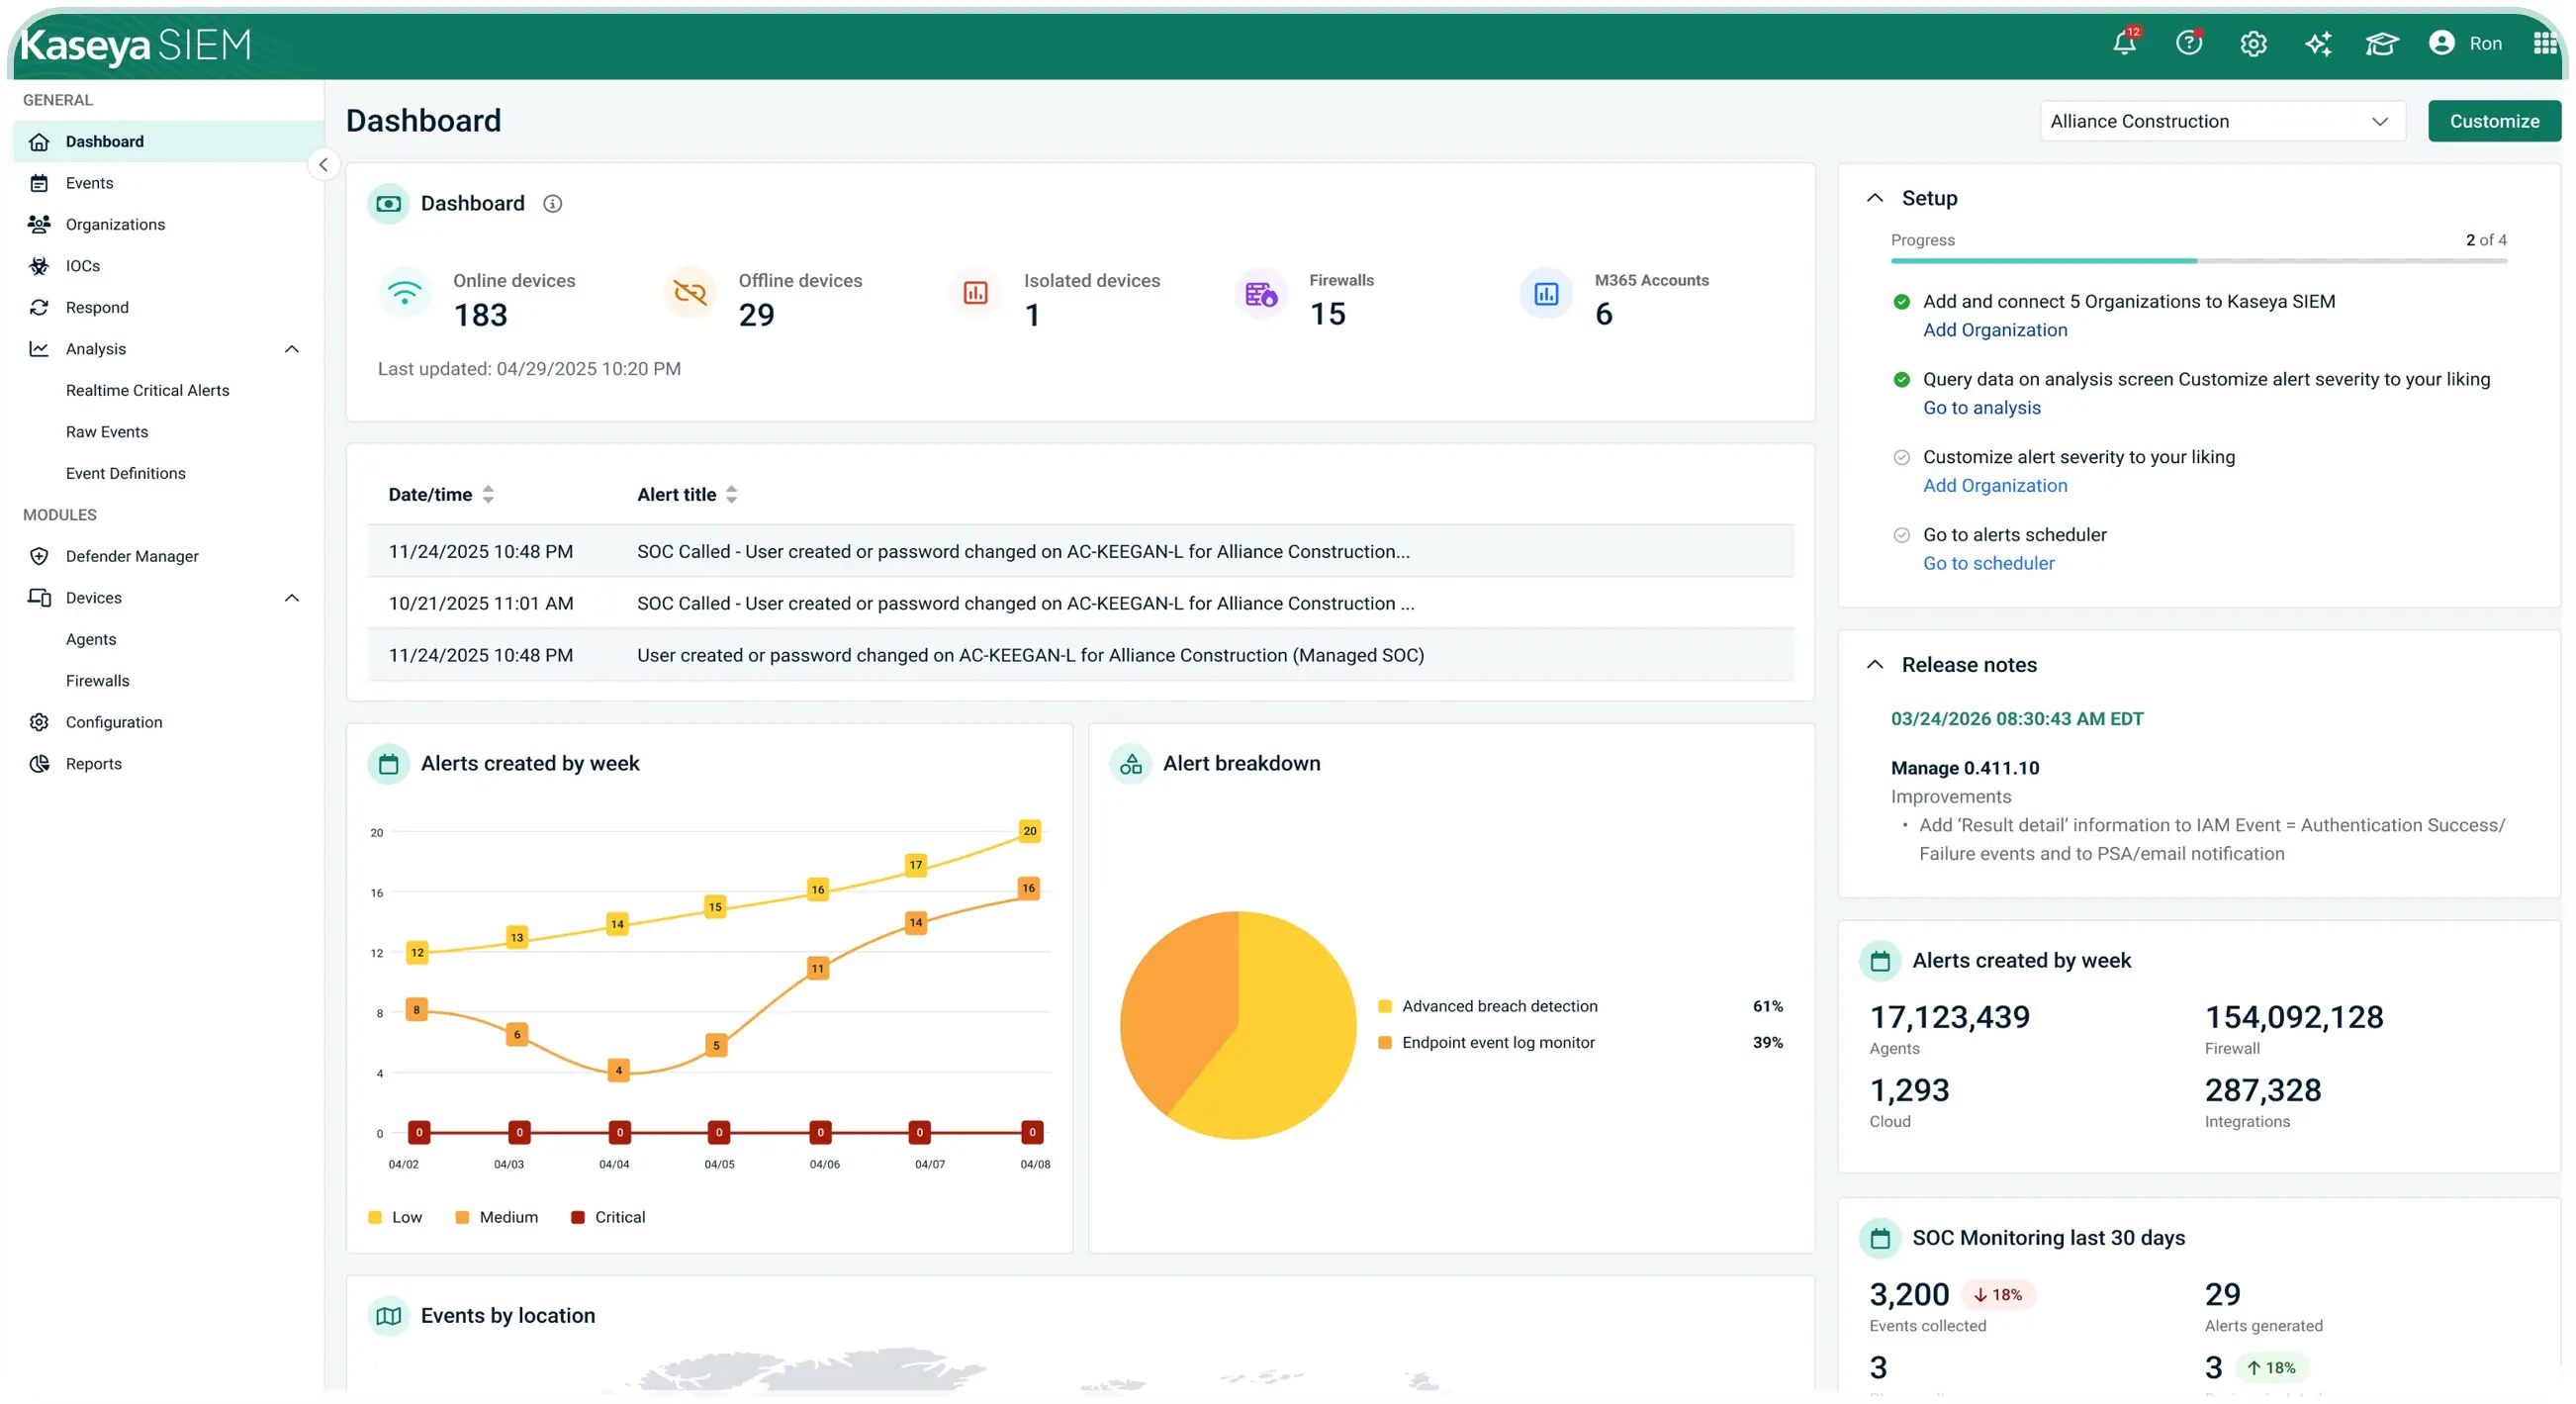
En cuanto a la respuesta, Kaseya SIEM incluye políticas creadas y ajustadas continuamente por los ingenieros de seguridad de Kaseya —basadas en lo que el SOC detecta en millones de terminales supervisados— con total flexibilidad para definir tus propias reglas de detección, IOC y acciones de respuesta para cada cliente. A diferencia de las alternativas exclusivamente gestionadas, que dependen del motor de detección de un único proveedor y te impiden por completo establecer reglas personalizadas, tú mantienes el control sobre qué se detecta y cómo. Cuando se confirman las amenazas, se ejecuta simultáneamente una contención automatizada en la nube, el correo electrónico y los terminales. Detrás de todo ello, el SOC de Florida e Irlanda, que funciona las 24 horas del día, los 7 días de la semana y está impulsado por IA, se encarga de la clasificación a velocidad de máquina, la reducción de ruido y la correlación de eventos antes de que los analistas humanos validen y escalen los incidentes con un contexto claro, y no basándose únicamente en el volumen bruto de alertas.
La tarificación basada en el número de usuarios permite que los costes sean predecibles y se ajusten a la forma de facturación de los MSP, a una fracción del precio que cobran las alternativas por GB o por terminal. Las integraciones nativas con RMM, PSA y IT Glue reducen las fricciones operativas, y la plataforma aumenta su valor cuanto más tiempo se utiliza: más datos de telemetría, una detección más precisa y una protección más sólida para todos los clientes sin necesidad de aumentar la plantilla dedicada a SIEM.
Solicita hoy mismo una demostración de Kaseya SIEM con nuestro equipo u obtén más información sobre Kaseya SIEM aquí.
Una plataforma integral para la gestión de TI y seguridad
Kaseya 365 es la solución integral para gestionar, proteger y automatizar las TI. Gracias a sus integraciones fluidas en todas las funciones críticas de TI, simplifica las operaciones, refuerza la seguridad y aumenta la eficiencia.
FIPS 140-3: qué es y cómo lo admite IT Glue
Descubre qué es la norma FIPS 140-3, por qué es importante para los proveedores de servicios gestionados (MSP) y los equipos de TI de las empresas, y cómo IT Glue facilita el cumplimiento de la norma FIPS 140-3.
Leer ahora
Los mejores sistemas de gestión de incidencias de TI en 2026: las 10 herramientas más recomendables
Compara los mejores programas de gestión de incidencias de TI de 2026 para el seguimiento de los SLA, la base de conocimientos, la elaboración de informes, la facturación y la integración con RMM o con la documentación de TI.
Leer ahora
El mejor software de PSA en 2026: las 10 mejores herramientas a tener en cuenta
Descubre las 10 mejores herramientas de software PSA para la prestación de servicios de TI y la gestión de proyectos en 2026. Compáralas una a una para encontrar la más adecuada para tu empresa.
Leer ahora