Nuevo Centro de amenazas de « INKY »
Anteriormente conocido como «Triage», el nuevoCentro de amenazas de INKY reúne en un espacio de trabajo unificado las colas que requieren una decisión, incluyendo el correo notificado, las eliminaciones de mensajes en tránsito, los picos de actividad y las medidas contra la apropiación de cuentas. Cada una de ellas cuenta con un recuento en tiempo real en la barra de pestañas, lo que te permite acceder rápidamente a la cola específica que requiere tu atención.
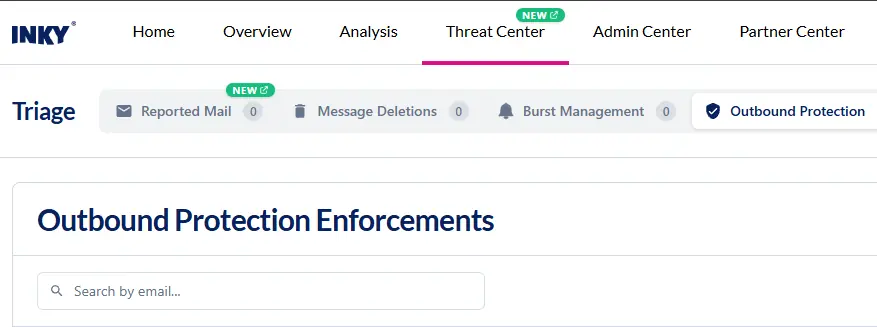
Dependiendo de lo que haya habilitado tu equipo, el Centro de amenazas puede mostrar estas pestañas:
Correo notificado
Una cola para revisar los correos electrónicos denunciados por los usuarios, comprobar cómo se han denunciado y solucionar el problema.
- Los correos electrónicos denunciados se agrupan por mensaje, en lugar de aparecer en una lista uno por uno. Un mensaje que hayan denunciado varias personas aparece ahora en una sola fila, sobre la que puedes actuar de una sola vez.
- Los correos electrónicos con el mismo ID de mensaje y el mismo remitente también se agrupan y pueden corregirse como un único grupo.
- Más información sobre el correo notificado.
Eliminación de mensajes
Solicitudes de eliminación de mensajes «In-flight», con su estado.
Gestión de picos de tráfico
Muestra los usuarios que se encuentran actualmente en modo de ráfaga de entrada o de salida, así como los usuarios a los que se les ha impedido entrar en modo de ráfaga.
Protección de salida
Ofrece una vista para supervisar y gestionar las medidas de aplicación relacionadas con la apropiación de cuentas (ATO), tanto activas como históricas. En esta pestaña se muestra el recuento de usuarios con medidas de aplicación activas, para lo cual se requiere el derecho de análisis de protección de salida.
- Incluye la detección de apropiación de cuentas (ATO) y la supervisión del comportamiento de envío de los usuarios para detectar indicios de que una cuenta haya sido comprometida.
- Evalúa el correo saliente de cada usuario en función de tres indicadores: picos de mensajes, enlaces peligrosos y contenido de spam o phishing, y activa el «modo de restricción» para el usuario cuando su puntuación supera el umbral de bajo riesgo; a continuación, se notifica a los responsables de la autorización de acceso (ATO) para que puedan revisar los mensajes y desbloquear al usuario.
- Cuando un usuario se encuentra en modo de aplicación de medidas, sus mensajes salientes se entregan, se ponen en cuarentena o se descartan según la acción establecida para ese nivel de riesgo.
- Más información: Detección de la apropiación de cuentas (ATO)
Al reunir estas decisiones de seguridad en un único espacio de trabajo, Threat Center ayuda a tu equipo a evaluar más rápidamente las actividades sospechosas, reducir la duplicación de tareas de corrección y responder de forma más coherente a las amenazas por correo electrónico y a las cuentas comprometidas. Esto te proporciona una visibilidad más clara de los riesgos activos, al tiempo que facilita la gestión de las operaciones de seguridad diarias.
Obtén más información sobre cómo utilizar el nuevo Centro de amenazas de INKY aquí.
Una plataforma integral para la gestión de TI y seguridad
Kaseya 365 es la solución integral para gestionar, proteger y automatizar las TI. Gracias a sus integraciones fluidas en todas las funciones críticas de TI, simplifica las operaciones, refuerza la seguridad y aumenta la eficiencia.
¿Es seguro este correo electrónico? INKY Smart Insights te da la respuesta en segundos
INKY Smart Insights ofrece a los equipos de TI un veredicto redactado en un lenguaje sencillo, con pruebas citadas, sobre los correos electrónicos marcados, lo que reduce el tiempo de investigación manual de 10 minutos a 5 segundos.
Leer ahora
Mensajes de voz falsos, malware real: los entresijos de una campaña de tráfico de SVG con 26 000 correos electrónicos
Los atacantes camuflaron código JavaScript malicioso como archivos adjuntos de mensajes de voz en 26 589 correos electrónicos dirigidos a 5 527 organizaciones. A continuación explicamos cómo funcionaba la campaña de contrabando de archivos SVG y cómo INKY los detectó todos.
Leer ahora
¿Qué distingue a los mejores MSP del mundo?
Tres cuartas partes de los ganadores del MSP 501 señalan la seguridad como uno de los principales motores de ingresos. Le preguntamos a alguien que ha sido galardonado en seis ocasiones qué se necesita realmente para entrar en la lista; esto es lo que distingue a los mejores del resto.
Leer ahora