Comunicações validadas pela norma FIPS 140-3
Habilite a criptografia opcional validada pela norma FIPS 140-3 para comunicações entre o Agente e a plataforma, bem como para comunicações remotas pela Web compatíveis. Disponível por meio do Acesso Restrito, esse recurso utiliza módulos criptográficos da Kaseya validados pelo NIST em dispositivos compatíveis com Windows, macOS e Linux, e pode ser ativado ou desativado no nível da conta por meio das Configurações Globais.
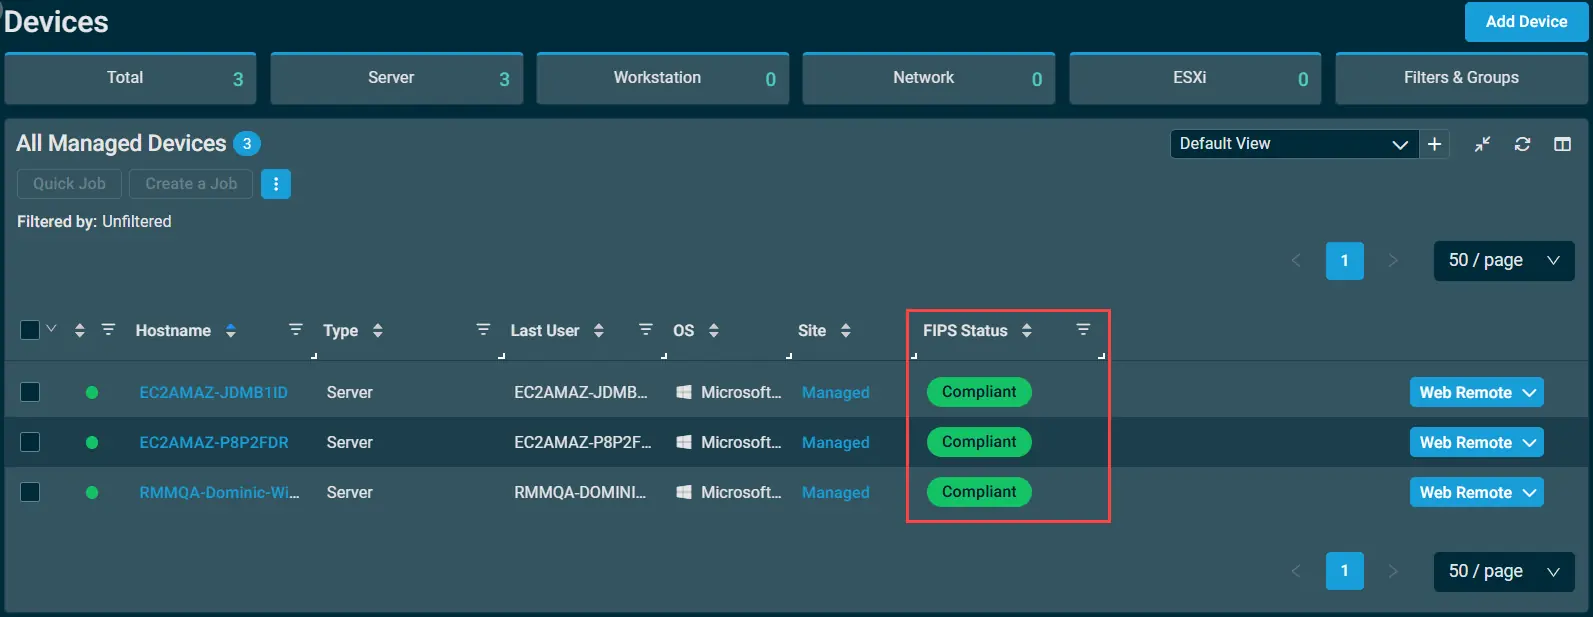
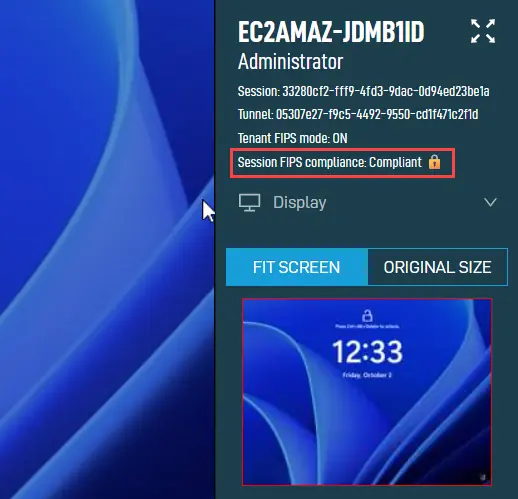
Os administradores podem monitorar a adoção por meio dos status do sistema operacional em nível de dispositivo — “Em conformidade”, “Não em conformidade” e “Não compatível” —, filtros dedicados e um widget no painel de controle chamado “Resumo de conformidade com FIPS”. Os dispositivos que não conseguem utilizar o módulo criptográfico validado permanecem conectados por meio do mecanismo padrão de comunicação segura e são identificados como “Não em conformidade”, o que ajuda as equipes de TI a investigar exceções sem interromper o gerenciamento dos dispositivos. As sessões remotas pela Web compatíveis também exibem informações de conformidade da sessão e registram atividades não FIPS no Log de Atividades.
Status da divulgação: Acesso restrito. A participação é por convite.
Uma plataforma completa para gestão de TI e segurança
Kaseya 365 é a solução completa para gerenciar, proteger e automatizar a TI. Com integrações perfeitas entre as principais funções de TI, ela simplifica as operações, reforça a segurança e aumenta a eficiência.
MCP x API: Qual é a diferença e por que isso importa
Explore as diferenças entre o MCP e as APIs, como o MCP se baseia em APIs como a API do Datto RMM e quando as equipes de TI e os MSPs devem utilizar cada abordagem ou ambas.
Leia agora
O que é um servidor MCP? Um guia para MSPs
Um servidor MCP conecta as ferramentas de IA que você já utiliza às suas plataformas de RMM, PSA e documentação. Saiba como o MCP funciona, quais são os benefícios para os MSPs e como garantir sua segurança.
Leia agora