Datto EDR
Software EDR para la protección contra amenazas avanzadas
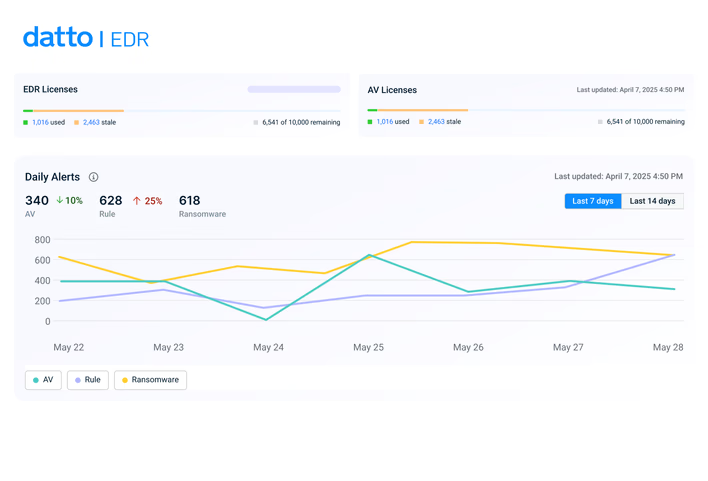
Identifique y aborde amenazas avanzadas con Datto EDR, la herramienta líder de detección y respuesta de extremos (EDR) de Kaseya. Esta solución basada en la nube es de implementación rápida, fácil de administrar y está diseñada para satisfacer las necesidades únicas de su empresa.
¿Por qué elegir Datto EDR?
Proteja todos los extremos con nuestra eficiente solución EDR
Datto EDR ofrece compatibilidad multiplataforma para ayudar a proteger todos los dispositivos finales, desde computadoraes de sobremesa hasta laptopes y servidores, en Windows, macOS y Linux. Proteja cada dispositivo final frente a las amenazas en constante evolución gracias a una detección precisa y una respuesta simplificada.
Defiéndase contra amenazas conocidas y emergentes
Detecte y neutralice el 99,62 % del malware. Datto EDR supera el promedio de la industria en un 26,62 % cuando se combina con nuestro software antivirus. Bloquee con confianza las amenazas de día cero para mantener una protección sólida contra ciberataques sofisticados.
"Antes, todo el mundo consideraba que el antivirus era esencial. Ahora vemos la detección y respuesta en endpoints (EDR) como una necesidad más que como un lujo, lo que supone un cambio significativo respecto a cómo se percibía durante mucho tiempo".Rob Eeuwens - Director Técnico, Computer Geeks
Detección y alertas precisas
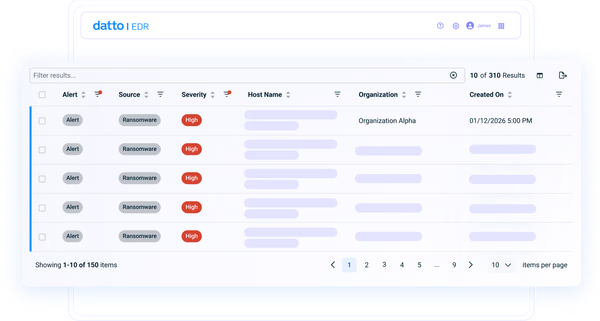
Utilice nuestro motor de correlación patentado para reducir drásticamente los falsos positivos y minimizar las distracciones. Manténgase enfocado en las amenazas reales con tecnología innovadora que prioriza las alertas críticas, optimizando el proceso de detección y mejorando la eficiencia general de la seguridad.
"Para 2026, esperamos que la IA se encargue del triaje, el enrutamiento de tickets e incluso de solicitudes de servicio comunes como restablecimientos de contraseña o altas de usuarios. Ese es nuestro objetivo: escalar sin aumentar la plantilla".Jason LaPorte - CTO y CISO, Power Consulting Group
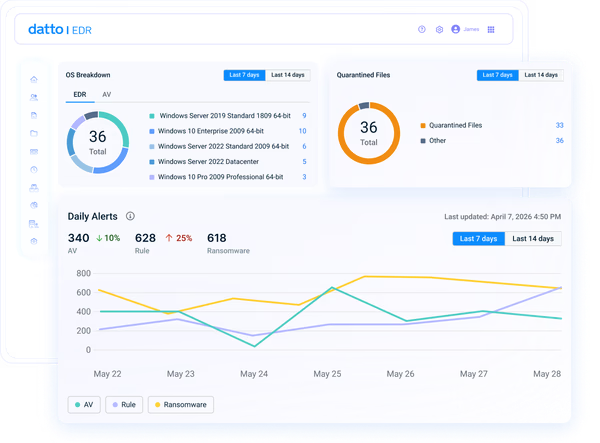
Optimice la gestión y la respuesta ante amenazas
Integre su EDR con una solución de RMM de Kaseya para un despliegue con un solo clic y una gestión integral de alertas. Aísle rápidamente los dispositivos comprometidos y gestione todo desde un panel unificado, lo que ahorra tiempo y elimina la necesidad de alternar entre varios productos.
"La potencia de nuestro equipo y la del conjunto de herramientas que teníamos a nuestra disposición —RocketCyber, Datto EDR, BCDR, RMM— fueron fundamentales para detener la propagación y recuperar los sistemas afectados".Chad McDonald - CTO de ITPartners+
Características
Detección y respuesta de puntos finales avanzada y potente

Respuesta con un solo clic
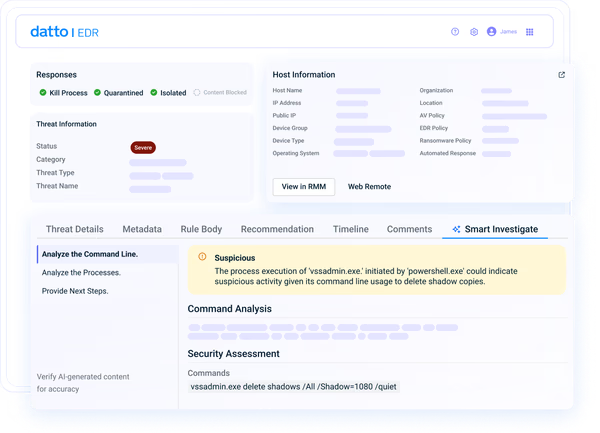
Tome medidas inmediatas contra amenazas complejas directamente desde su panel de alertas. Utilice la función de hacer clic para responder para finalizar procesos al instante, aislar hosts y poner archivos en cuarentena, logrando así una respuesta rápida y minimizando los daños potenciales.

Análisis de comportamiento sofisticado
Aproveche la detección avanzada de amenazas para identificar comportamientos sospechosos y ataques sin archivos que eluden las defensas convencionales. Aplique un análisis de memoria profunda patentado para permitir respuestas rápidas incluso ante las amenazas más esquivas, previniendo daños significativos.

Contexto y claridad de las amenazas
Reduzca el nivel de experiencia necesario para una respuesta eficaz mediante alertas de EDR alineadas con el marco MITRE ATT&CK. Un contexto claro y bien definido permite que los analistas con menos experiencia comprendan y aborden fácilmente las amenazas para una mitigación oportuna y eficiente.

Guía de mitigación integrada
Aproveche la orientación experta de los analistas de seguridad veteranos de Kaseya a través de recomendaciones de mitigación inteligentes y automatizadas. Estos conocimientos, destilados a partir de años de experiencia, ayudan a su equipo a gestionar el proceso de remediación de forma rápida y eficiente.

Minimización de la fatiga por alertas
Filtre el ruido y las distracciones con una herramienta de EDR que se centra en los 20 comportamientos críticos principales. Nuestro sistema de detección matizado prioriza las amenazas vitales para que no se pierdan en un mar de notificaciones irrelevantes que generan otras herramientas de EDR.

Respuesta automatizada ante amenazas
Interrumpa de forma fácil e instantánea la cadena de eliminación de amenazas con más de 65 acciones de respuesta automatizadas. Confíe en la detección de ransomware patentada y en la función de reversión para detener los ataques y restaurar rápidamente los archivos cifrados a su estado seguro.
Kaseya 365 Endpoint
Obtenga software EDR y mucho más con Kaseya 365 Endpoint
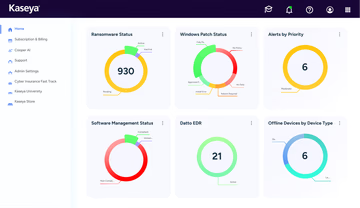
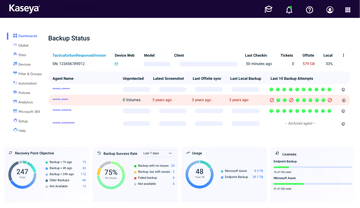
Kaseya 365 Endpoint ofrece una suscripción única e integrada que proporciona todo lo necesario para gestionar, proteger, respaldar y automatizar tus endpoints.
Éxito de los clientes
Nuestro compromiso contigo
Servicios profesionales
Los Servicios Globales de Kaseya te ayudan a sacar el máximo partido a tus soluciones tecnológicas, a mejorar el rendimiento y a alcanzar tus objetivos empresariales.
Atención al cliente 24 horas al día, 7 días a la semana
Direct to Tech™ de Kaseya ofrece un servicio de asistencia rápido y de nivel experto para ayudar a tu empresa a resolver rápidamente los problemas y minimizar los riesgos.
Partner First Pledge
El compromiso Partner First de Kaseya es una promesa de condiciones flexibles, riesgo compartido y soporte dedicado para tu negocio.
Testimonios
Lo que dicen nuestros clientes
Historias reales, éxito real. Vea cómo prosperan los socios de negocio de Kaseya

Blackline IT: Protegemos a las personas, no solo a los sistemas
Leer caso de estudio
Diseñado para durar: cómo Astute convirtió la eficiencia en un crecimiento predecible
Leer caso de estudio
Construido con determinación: cómo NEXTGen IT convierte los desafíos en oportunidades de recuperación
Leer caso de estudioPreguntas frecuentes
Preguntas frecuentes sobre el software EDR
¿Qué es el software EDR?
El software de detección y respuesta en puntos finales (EDR) es una herramienta de ciberseguridad diseñada para supervisar, detectar y responder a las amenazas en puntos finales, como computadoraes, servidores y dispositivos móviles. Las soluciones EDR ofrecen una protección integral contra una amplia gama de ciberamenazas, entre las que se incluyen el malware, el ransomware y las amenazas persistentes avanzadas (APT).
¿Cómo funciona el EDR?
Las herramientas de EDR funcionan monitoreando continuamente los puntos finales para detectar amenazas de seguridad y responder a ellas. Mediante el uso de análisis predictivos y aprendizaje automático (machine learning), EDR identifica actividades sospechosas, pone en cuarentena los puntos finales afectados, finaliza procesos maliciosos y alerta al personal de seguridad para mitigar las amenazas rápidamente.
Datto EDR combina una sólida detección de amenazas con una integración fluida en el ecosistema de Kaseya. Utiliza análisis de comportamiento para identificar amenazas sutiles y ofrece remediación automatizada para aislar y eliminar infecciones. La integración con el RMM de Kaseya proporciona una protección unificada y una gestión optimizada, mejorando la seguridad general.
¿Cuáles son los beneficios de EDR?
Las soluciones EDR ofrecen varios beneficios clave a través de una postura de seguridad mejorada. Estos incluyen:
- Visibilidad de seguridad: Proporciona información detallada sobre las actividades de los puntos finales y las amenazas potenciales.
- Detección avanzada de amenazas: Los análisis de comportamiento pueden detectar amenazas de día cero que la seguridad tradicional podría pasar por alto.
- Respuesta a incidentes más rápida: El monitoreo continuo 24/7 ofrece una vigilancia constante con alertas en tiempo real.
- Mitigación automatizada: Los mecanismos de respuesta sofisticados e integrados reducen la necesidad de intervención manual.
- Mantenimiento del cumplimiento simplificado: Los registros detallados y los informes exhaustivos ayudan a cumplir con los requisitos normativos.
Estos beneficios, entre otros, ayudan a las organizaciones a proteger los datos, reducir el impacto de los incidentes de seguridad y mantener la continuidad operativa.
¿En qué se diferencia el EDR del antivirus?
La principal diferencia entre el EDR y el antivirus radica en el nivel implícito de protección contra amenazas. El software antivirus se centra en detectar y eliminar el malware conocido mediante métodos basados en firmas, mientras que el EDR aplica tecnologías modernas para detectar tanto amenazas conocidas como emergentes.
Además, las soluciones EDR suelen ofrecer una serie de funciones de las que carecen los antivirus tradicionales. Estas incluyen capacidades de respuesta automatizada y manual, así como informes forenses detallados para una mayor inteligencia sobre amenazas.
¿Estás listo para empezar?
Solicite una demostración para ver cómo Datto EDR potencia la detección y respuesta en sus endpoints.