Nouveau Centre de lutte contre les menaces d'INKY
Anciennement appelé « Triage », le nouveauCentre de gestion des menaces d’ INKY rassemble dans un espace de travail unifié toutes les files d’attente nécessitant une décision, notamment les e-mails signalés, les suppressions de messages en cours de transmission, les pics d’activité et les mesures prises en cas de prise de contrôle de compte. Chacune d’entre elles est accompagnée d’un compteur en temps réel dans la barre d’onglets, ce qui vous permet d’accéder rapidement à la file d’attente spécifique nécessitant votre attention.
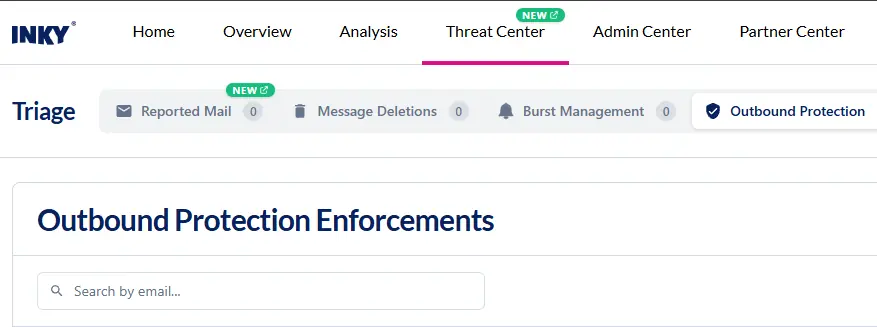
En fonction des options activées par votre équipe, le Centre de menaces peut afficher les onglets suivants :
Courrier signalé
Une file d'attente permettant d'examiner les e-mails signalés par les utilisateurs, de vérifier les motifs de ces signalements et d'y remédier.
- Les e-mails signalés sont regroupés par message plutôt que répertoriés un par un. Un message signalé par plusieurs personnes apparaît désormais sur une seule ligne, ce qui vous permet d'effectuer une seule action.
- Les e-mails présentant le même identifiant de message et le même expéditeur sont également regroupés et peuvent faire l'objet d'une correction en tant que groupe unique.
- En savoir plus sur le service « Reported Mail ».
Suppression de messages
Demandes de suppression de messages en cours de transmission, avec leur statut.
Gestion des pics de trafic
Affiche les utilisateurs qui sont actuellement en mode « burst » entrant ou sortant, ainsi que ceux qui n'ont pas pu passer en mode « burst ».
Protection sortante
Offre une vue permettant de surveiller et de gérer les mesures d’application relatives aux prises de contrôle de compte (ATO), tant actives qu’historiques. Le nombre d’utilisateurs concernés par des mesures d’application actives est affiché dans cet onglet ; cette fonctionnalité nécessite le droit d’accès à l’analyse de la protection contre les sorties de données.
- Comprend la détection des prises de contrôle de compte (ATO) et la surveillance du comportement des utilisateurs lors de l'envoi de messages afin de repérer les signes indiquant qu'un compte a été piraté
- Le système évalue les e-mails sortants de chaque utilisateur en fonction de trois critères : les envois en masse, les liens dangereux et les contenus de spam ou de hameçonnage. Il place l'utilisateur en mode de restriction lorsque son score dépasse le seuil de faible risque, et les responsables de l'application des règles ATO sont avertis afin qu'ils puissent examiner les messages et autoriser l'utilisateur à les envoyer.
- Lorsqu'un utilisateur est soumis à une mesure coercitive, ses messages sortants sont remis, mis en quarantaine ou supprimés selon l'action définie pour ce niveau de risque.
- En savoir plus : Détection des prises de contrôle de compte (ATO)
En regroupant ces décisions de sécurité au sein d’un même espace de travail, Threat Center aide votre équipe à trier plus rapidement les activités suspectes, à réduire les doublons dans les interventions correctives et à réagir de manière plus cohérente aux menaces par e-mail et aux comptes compromis. Vous bénéficiez ainsi d’une meilleure visibilité sur les risques actifs, tout en facilitant la gestion des opérations de sécurité au quotidien.
Pour en savoir plus sur l'utilisation du nouveau Centre de menaces d'INKY , cliquez ici.
Une plateforme complète pour la gestion informatique et de la sécurité
Kaseya 365 est la solution tout-en-un pour gérer, sécuriser et automatiser l'informatique. Grâce à des intégrations transparentes entre les fonctions informatiques essentielles, elle simplifie les opérations, renforce la sécurité et améliore l'efficacité.
Cet e-mail est-il sûr ? INKY Smart Insights vous répond en quelques secondes
INKY Smart Insights fournit aux équipes informatiques une analyse claire et concise, étayée par des preuves, concernant les e-mails signalés, ce qui réduit le temps consacré aux investigations manuelles de 10 minutes à 5 secondes.
Lire maintenant
Faux messages vocaux, véritables logiciels malveillants : dans les coulisses d'une campagne de trafic de fichiers SVG impliquant 26 000 e-mails
Des pirates ont dissimulé du code JavaScript malveillant dans des pièces jointes de messages vocaux, au sein de 26 589 e-mails ciblant 5 527 organisations. Voici comment fonctionnait cette campagne de dissimulation de fichiers SVG — et comment INKY a réussi à les détecter tous.
Lire maintenant
Qu'est-ce qui distingue les meilleurs MSP au monde ?
Les trois quarts des lauréats du classement MSP 501 citent la sécurité comme l'un des principaux moteurs de leur chiffre d'affaires. Nous avons demandé à une entreprise récompensée à six reprises ce qu'il fallait réellement pour figurer dans ce classement — voici ce qui distingue les meilleurs des autres.
Lire maintenant