Novo Centro de Ameaças do INKY
Anteriormente chamado de Triage, o novoCentro de Ameaças do INKY reúne as filas que exigem uma decisão em um espaço de trabalho unificado, incluindo e-mails denunciados, exclusões de mensagens em trânsito, picos de atividade e ações contra invasões de contas. Cada uma delas exibe uma contagem em tempo real na barra de abas, para que você possa acessar rapidamente a fila específica que requer atenção.
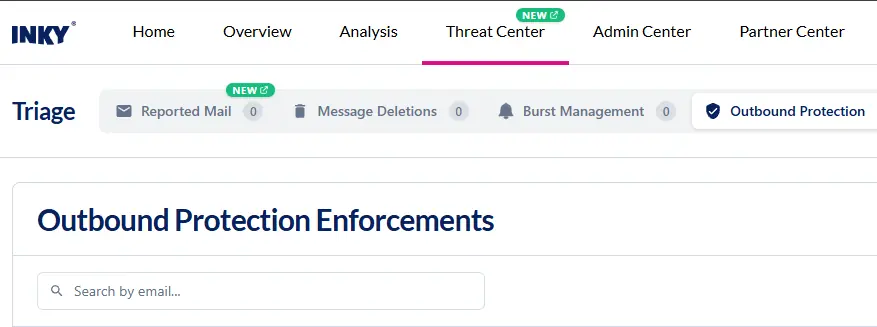
Dependendo das configurações ativadas pela sua equipe, o Centro de Ameaças pode exibir as seguintes guias:
Correio notificado
Uma fila para analisar e-mails denunciados pelos usuários, verificar como foram denunciados e corrigi-los.
- Os e-mails denunciados são agrupados por mensagem, em vez de serem listados uma denúncia por vez. Uma mensagem denunciada por várias pessoas agora aparece em uma única linha, na qual você realiza uma única ação.
- Os e-mails com o mesmo ID de mensagem e remetente também são agrupados e podem ser corrigidos como um único grupo.
- Saiba mais sobre o “Reported Mail”.
Exclusão de mensagens
Solicitações de exclusão de mensagens durante o voo, com seus respectivos status.
Gerenciamento de picos de tráfego
Mostra os usuários que estão atualmente no modo de pico de tráfego de entrada ou saída e os usuários que foram impedidos de entrar no modo de pico de tráfego.
Proteção de saída
Oferece uma visualização para monitorar e gerenciar as medidas de imposição relacionadas à apropriação de conta (ATO), tanto ativas quanto históricas. A contagem de “Usuários com medidas de imposição ativas” é exibida nesta guia e requer a autorização de análise de proteção de tráfego de saída.
- Inclui detecção de apropriação de conta (ATO), monitorando o comportamento de envio dos usuários em busca de indícios de uma conta comprometida
- O sistema avalia as mensagens enviadas por cada usuário com base em três indicadores: picos de mensagens, links perigosos e conteúdo de spam ou phishing; e coloca o usuário no modo de restrição quando sua pontuação ultrapassa o limite de baixo risco. Os responsáveis pela aprovação de restrições do ATO são notificados para que possam analisar as mensagens e liberar o usuário.
- Quando um usuário está em regime de aplicação de regras, suas mensagens enviadas são entregues, colocadas em quarentena ou descartadas, de acordo com a ação definida para aquele nível de risco.
- Saiba mais: Detecção de invasão de conta (ATO)
Ao reunir essas decisões de segurança em um único espaço de trabalho, o Threat Center ajuda sua equipe a classificar atividades suspeitas com mais rapidez, reduzir o trabalho duplicado de correção e responder de forma mais consistente a ameaças por e-mail e contas comprometidas. Isso proporciona uma visibilidade mais clara dos riscos ativos, ao mesmo tempo em que facilita o gerenciamento das operações diárias de segurança.
Saiba mais sobre como usar o novo Centro de Ameaças do INKY aqui.
Uma plataforma completa para gestão de TI e segurança
Kaseya 365 é a solução completa para gerenciar, proteger e automatizar a TI. Com integrações perfeitas entre as principais funções de TI, ela simplifica as operações, reforça a segurança e aumenta a eficiência.
As 5 melhores alternativas ao ConnectWise em 2026
Descubra as 5 melhores alternativas ao ConnectWise para 2026. Conheça os principais recursos, preços e funcionalidades nas áreas de RMM, PSA e documentação de TI.
Leia agora
Os melhores softwares de MSP em 2026: as 10 principais ferramentas e plataformas
Compare os melhores softwares para MSP nas áreas de RMM, PSA, backup e segurança. Veja o que as 10 principais plataformas para MSP oferecem e como escolher a mais adequada para a sua empresa de MSP.
Leia agora
O melhor software de gerenciamento de terminais em 2026: as 5 principais soluções classificadas
Conheça as cinco melhores ferramentas de gerenciamento de terminais em 2026, comparadas em termos de cobertura de sistemas operacionais e dispositivos, recursos de aplicação de patches, descoberta, inventário e segurança.
Leia agora