Ajout des campagnes de formation de rattrapage aux rapports de formation des utilisateurs
BullPhish ID vous offre désormais une meilleure visibilité sur les formations de rattrapage liées aux échecs aux simulations de hameçonnage. Lorsque la fonction « Inscription automatique des cibles à haut risque » est activée, les utilisateurs qui échouent aux simulations de hameçonnage sont automatiquement inscrits à une formation de rattrapage, et cette activité apparaît désormais directement dans les rapports de formation des utilisateurs.
Au cours de la période de rapport sélectionnée, lorsqu'au moins une campagne de formation de rattrapage a lieu, les rapports de formation des utilisateurs incluent désormais les données et le statut de cette campagne pour chaque utilisateur concerné. Une nouvelle info-bulle, située à côté de l'option « Formation » du contenu du rapport, explique que les détails relatifs aux campagnes de formation de rattrapage sont automatiquement intégrés aux données des campagnes de formation standard dès lors qu'ils sont disponibles.
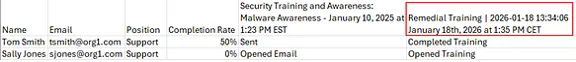
Ces améliorations permettent de déterminer plus facilement quels utilisateurs se sont vu attribuer une formation de rattrapage, de suivre leur niveau de conformité et de démontrer que les simulations de hameçonnage échouées donnent lieu à des mesures de suivi concrètes. Cela vous aide à boucler la boucle entre les simulations et la formation, et à mettre en place un programme de sensibilisation à la sécurité plus solide et plus responsable.
Une plateforme complète pour la gestion informatique et de la sécurité
Kaseya 365 est la solution tout-en-un pour gérer, sécuriser et automatiser l'informatique. Grâce à des intégrations transparentes entre les fonctions informatiques essentielles, elle simplifie les opérations, renforce la sécurité et améliore l'efficacité.
Cet e-mail est-il sûr ? INKY Smart Insights vous répond en quelques secondes
INKY Smart Insights fournit aux équipes informatiques une analyse claire et concise, étayée par des preuves, concernant les e-mails signalés, ce qui réduit le temps consacré aux investigations manuelles de 10 minutes à 5 secondes.
Lire maintenant
Faux messages vocaux, véritables logiciels malveillants : dans les coulisses d'une campagne de trafic de fichiers SVG impliquant 26 000 e-mails
Des pirates ont dissimulé du code JavaScript malveillant dans des pièces jointes de messages vocaux, au sein de 26 589 e-mails ciblant 5 527 organisations. Voici comment fonctionnait cette campagne de dissimulation de fichiers SVG — et comment INKY a réussi à les détecter tous.
Lire maintenant
Qu'est-ce qui distingue les meilleurs MSP au monde ?
Les trois quarts des lauréats du classement MSP 501 citent la sécurité comme l'un des principaux moteurs de leur chiffre d'affaires. Nous avons demandé à une entreprise récompensée à six reprises ce qu'il fallait réellement pour figurer dans ce classement — voici ce qui distingue les meilleurs des autres.
Lire maintenant