E-mails sortants : migration vers le système d'authentification moderne de Microsoft 365 (OAuth)
Cette mise à jour remplace l'authentification SMTP traditionnelle par nom d'utilisateur et mot de passe par le flux de code d'autorisation OAuth de Microsoft lors de l'intégration de l'envoi d'e-mails sortants avec Microsoft 365. Cette nouvelle méthode évite d'avoir à stocker les identifiants des utilisateurs et s'inscrit dans le cadre de la suppression progressive de l'authentification de base prévue par Microsoft, ce qui renforce la sécurité et garantit une compatibilité à long terme.

Lors de la configuration de l'envoi d'e-mails via OAuth, les administrateurs doivent simplement fournir l'ID d'application, l'ID de répertoire et la clé secrète du client. Les configurations existantes utilisant l'ancienne méthode continueront de fonctionner temporairement, mais les administrateurs verront s'afficher en permanence une bannière les invitant à effectuer la migration. Cette bannière informera également les administrateurs en cas de problème lors de l'actualisation du jeton d'accès SMTP OAuth.
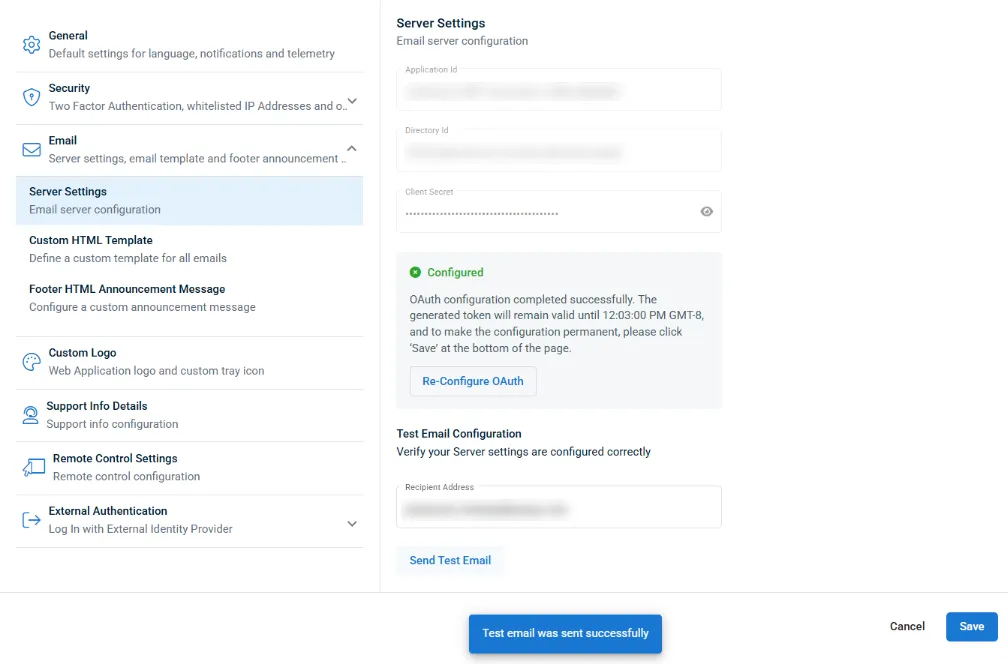
Important : la migration doit être achevée avant que Microsoft ne commence à abandonner progressivement l'authentification de base — dont le début est actuellement prévu pour le 31 décembre 2026 — afin de garantir le fonctionnement ininterrompu de l'envoi d'e-mails.
Pour en savoir plus sur OAuth pour les e-mails sortants dans VSA 10, cliquez ici.
Une plateforme complète pour la gestion informatique et de la sécurité
Kaseya 365 est la solution tout-en-un pour gérer, sécuriser et automatiser l'informatique. Grâce à des intégrations transparentes entre les fonctions informatiques essentielles, elle simplifie les opérations, renforce la sécurité et améliore l'efficacité.
Cet e-mail est-il sûr ? INKY Smart Insights vous répond en quelques secondes
INKY Smart Insights fournit aux équipes informatiques une analyse claire et concise, étayée par des preuves, concernant les e-mails signalés, ce qui réduit le temps consacré aux investigations manuelles de 10 minutes à 5 secondes.
Lire maintenant
Faux messages vocaux, véritables logiciels malveillants : dans les coulisses d'une campagne de trafic de fichiers SVG impliquant 26 000 e-mails
Des pirates ont dissimulé du code JavaScript malveillant dans des pièces jointes de messages vocaux, au sein de 26 589 e-mails ciblant 5 527 organisations. Voici comment fonctionnait cette campagne de dissimulation de fichiers SVG — et comment INKY a réussi à les détecter tous.
Lire maintenant
Qu'est-ce qui distingue les meilleurs MSP au monde ?
Les trois quarts des lauréats du classement MSP 501 citent la sécurité comme l'un des principaux moteurs de leur chiffre d'affaires. Nous avons demandé à une entreprise récompensée à six reprises ce qu'il fallait réellement pour figurer dans ce classement — voici ce qui distingue les meilleurs des autres.
Lire maintenant